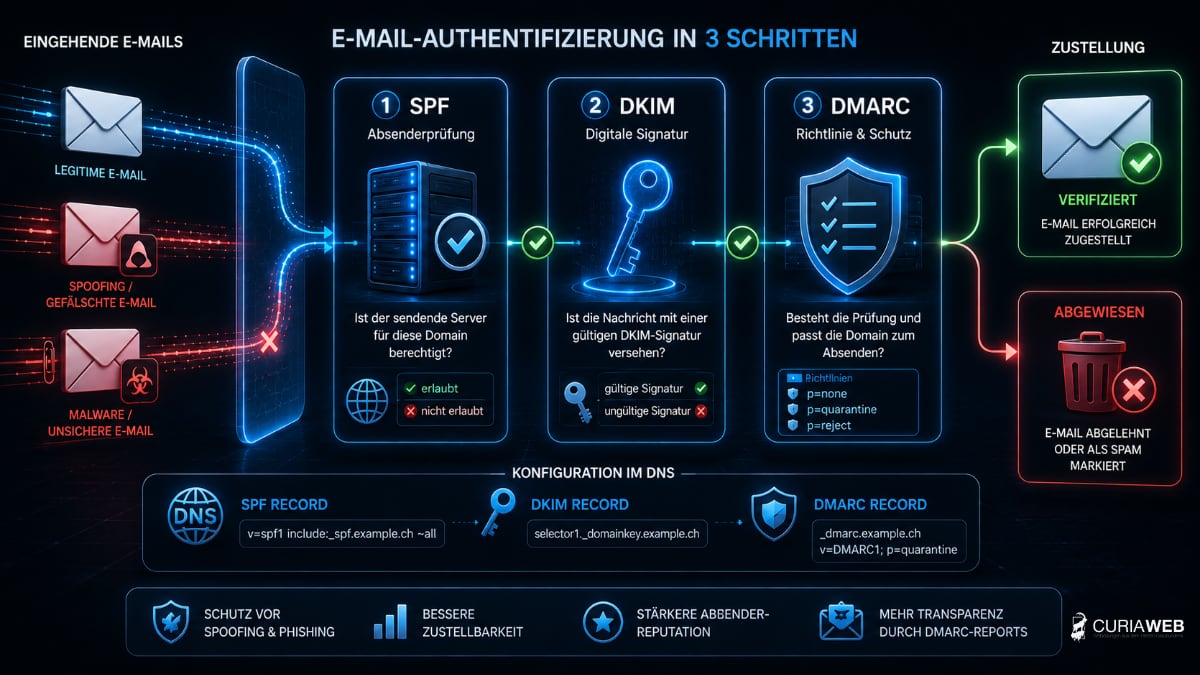
Websites werden permanent von automatisierten Bots, Malware, kompromittierten Skripten und anderen Angriffen bedroht. Dabei muss ein Angriff nicht gezielt gegen eine bestimmte Website gerichtet sein. Ein grosser Teil läuft vollautomatisch ab: Bots durchsuchen Server und Websites nach bekannten Schwachstellen, veralteten Plugins, unsicheren Zugangsdaten oder Möglichkeiten, schädlichen Code einzuschleusen.
Genau hier setzen ImunifyAV und Imunify360 an. Beide Sicherheitslösungen stammen von CloudLinux und wurden speziell für Linux-Webserver und Hosting-Umgebungen entwickelt. Obwohl die Namen ähnlich klingen, unterscheiden sich die beiden Lösungen deutlich in ihrem Funktionsumfang.
Vereinfacht gesagt ist ImunifyAV ein Malware-Scanner. Imunify360 geht wesentlich weiter und bildet eine mehrschichtige Sicherheitsplattform, die Malware erkennt und bereinigt, Angriffe blockiert, verdächtiges Verhalten analysiert und Websites bereits während eines Angriffs schützen kann.
Was ist ImunifyAV?
ImunifyAV ist eine Sicherheitslösung zur Erkennung von Malware auf Linux-Webservern. Der Scanner untersucht Dateien innerhalb einer Hosting-Umgebung und versucht dabei, schädlichen oder manipulierten Code zu erkennen.
Das können beispielsweise eingeschleuste PHP-Dateien, Backdoors, Webshells oder manipulierte Bestandteile einer Website sein. Besonders bei Content-Management-Systemen wie WordPress können Angreifer nach einer erfolgreichen Kompromittierung bestehende Dateien verändern oder zusätzliche Dateien auf dem Webspace ablegen.
Ein typisches Beispiel ist ein verwundbares WordPress-Plugin. Gelingt es einem Angreifer, über diese Schwachstelle Schadcode einzuschleusen, kann der Malware-Scanner die verdächtige Datei erkennen.
Wie funktioniert der Malware-Scanner?
Der Scanner durchsucht Dateien und analysiert sie auf bekannte und verdächtige Strukturen. Dabei wird nicht einfach nur nach bestimmten Dateinamen gesucht. Schadsoftware kann sich in regulären PHP-Dateien verstecken, vorhandenen Code manipulieren oder stark verschleiert werden.
Imunify verwendet deshalb verschiedene Erkennungsmechanismen, um Malware, Backdoors, Webshells und andere Manipulationen aufzuspüren.
Das ist ein wichtiger Bestandteil der Serversicherheit. Es gibt allerdings einen grundsätzlichen Unterschied zwischen dem Erkennen einer Infektion und dem aktiven Verhindern eines Angriffs.
Genau an diesem Punkt beginnt der wesentlich grössere Funktionsumfang von Imunify360.
Was ist Imunify360?
Imunify360 ist eine umfassende Sicherheitsplattform für Linux-Webserver. Der Malware-Scanner ist dabei nur eine von mehreren Schutzebenen.
Das System kombiniert Malware-Erkennung und automatische Bereinigung mit einer Firewall, Web Application Firewall, Intrusion Detection und Prevention, Proactive Defense, Brute-Force-Schutz sowie Mechanismen gegen schädliche Bots und automatisierte Angriffe.
Der entscheidende Unterschied liegt damit im Ansatz: Ein Malware-Scanner sucht nach Schadsoftware. Imunify360 versucht zusätzlich, viele Angriffe bereits zu erkennen und zu stoppen, bevor daraus eine erfolgreiche Kompromittierung der Website entsteht.
Echtzeitschutz: Dateien werden nicht erst beim nächsten Scan geprüft
Eine besonders wichtige Funktion von Imunify360 ist der Real-Time Malware Scan. Bei CURIAWEB ist diese Echtzeitüberwachung aktiviert.
Das bedeutet, dass der Schutz nicht ausschliesslich auf einen geplanten Malware-Scan wartet. Imunify360 kann Änderungen an Dateien im DocumentRoot einer Website überwachen und neu beziehungsweise verändert auftretende Dateien unmittelbar überprüfen.
Auch Dateien, die über eine Website beziehungsweise HTTP/HTTPS hochgeladen werden, können in Echtzeit gescannt werden. Dasselbe gilt bei entsprechender Serverkonfiguration für Uploads über FTP.
Das ist beispielsweise relevant, wenn eine kompromittierte Webanwendung versucht, eine schädliche PHP-Datei auf dem Webspace abzulegen oder wenn Malware über eine Upload-Funktion eingeschleust werden soll. Imunify360 kann eine solche Datei unmittelbar erkennen und entsprechende Schutzmassnahmen auslösen, statt erst Stunden später beim nächsten vollständigen Scan darauf zu stossen.
Dadurch wird das Zeitfenster zwischen dem Auftreten einer schädlichen Datei und ihrer Erkennung erheblich reduziert.
Malware erkennen und automatisch bereinigen
Findet Imunify360 Malware, endet der Schutz nicht bei einer einfachen Warnmeldung. Die Plattform kann infizierte Dateien automatisch bereinigen.
Das ist insbesondere in Hosting-Umgebungen wichtig. Eine kompromittierte Website kann nicht nur dem eigentlichen Betreiber schaden. Eingeschleuster Code kann beispielsweise für Spamversand, Phishing, unerwünschte Weiterleitungen, das Ausspionieren von Zugangsdaten oder weitere Angriffe missbraucht werden.
Je schneller eine Infektion erkannt und beseitigt wird, desto kleiner ist das Risiko, dass sich daraus weitere Probleme entwickeln.
Was macht die Web Application Firewall?
Eine Web Application Firewall, kurz WAF, untersucht Webanfragen und versucht schädliche Requests zu erkennen, bevor die angegriffene Anwendung sie verarbeitet.
Das ist besonders bei WordPress relevant. Eine WordPress-Website besteht häufig nicht nur aus WordPress selbst, sondern zusätzlich aus zahlreichen Plugins und Themes. Wird in einer verbreiteten Erweiterung eine Sicherheitslücke entdeckt, beginnen automatisierte Systeme teilweise innerhalb kurzer Zeit damit, das Internet nach verwundbaren Installationen abzusuchen.
Die WAF kann entsprechende Angriffsmuster erkennen und blockieren. Imunify360 unterstützt dabei auch sogenanntes Virtual Patching. Dadurch können bekannte Schwachstellen in WordPress, Plugins und Themes geschützt werden, ohne dass dafür die betreffende Datei verändert werden muss.
Das ersetzt ein notwendiges Update nicht. Es kann aber eine wichtige zusätzliche Schutzschicht bilden, insbesondere in dem Zeitraum zwischen dem Bekanntwerden einer Sicherheitslücke und der Installation des entsprechenden Updates.
Wie wichtig regelmässige Updates trotzdem bleiben, erklären wir ausführlicher im Artikel Warum WordPress-Updates notwendig sind.
Proactive Defense schützt während der Ausführung
Proactive Defense verfolgt noch einen anderen Ansatz.
Ein klassischer Malware-Scanner untersucht Dateien und versucht festzustellen, ob darin Schadcode vorhanden ist. Proactive Defense analysiert dagegen das Verhalten von PHP-Skripten während ihrer Ausführung.
Dadurch kann das System verdächtige Aktionen erkennen, beispielsweise verschleierte Befehlsausführungen, das Einschleusen von Schadcode, bestimmte Formen von SQL-Injection oder den Versuch eines manipulierten Skripts, Spam zu versenden.
Das ist insbesondere bei neuen oder noch unbekannten Angriffsmethoden interessant. Statt ausschliesslich nach einer bekannten Malware-Signatur zu suchen, wird zusätzlich berücksichtigt, was ein PHP-Skript tatsächlich versucht auszuführen.
Bei entsprechender Erkennung kann Imunify360 die Ausführung des schädlichen Vorgangs stoppen.
Intrusion Detection und Schutz vor Brute-Force-Angriffen
Nicht jeder Angriff besteht aus einer schädlichen Datei. Ein klassisches Beispiel sind automatisierte Login-Versuche.
Bots können in kurzer Zeit grosse Mengen unterschiedlicher Kombinationen aus Benutzernamen und Passwörtern ausprobieren. Solche Brute-Force-Angriffe können verschiedene Dienste eines Servers betreffen.
Imunify360 überwacht verdächtige Aktivitäten und kann auffällige IP-Adressen automatisch blockieren oder einer zusätzlichen Überprüfung unterziehen. Damit arbeitet diese Schutzebene unabhängig davon, ob auf einer Website bereits Malware vorhanden ist.
Schutz vor Bots und automatisierten Angriffen
Ein erheblicher Teil des heutigen Internetverkehrs wird von automatisierten Systemen erzeugt. Darunter befinden sich legitime Suchmaschinen-Crawler, aber ebenso Scanner, Scraper, Spam-Bots und automatisierte Angriffswerkzeuge.
Imunify360 kann verdächtigen automatisierten Traffic erkennen und entsprechende Zugriffe abfangen. Dabei sollen legitime Besucher möglichst unbeeinträchtigt bleiben.
Das schützt nicht nur vor bestimmten Angriffen, sondern kann auch Serverressourcen schonen. Ein schädlicher Bot, dessen Anfrage bereits auf einer vorgelagerten Sicherheitsebene gestoppt wird, kann keine aufwendigen Prozesse innerhalb einer Website auslösen.
Zusätzlicher Schutz direkt in WordPress
Bei WordPress geht CURIAWEB noch einen Schritt weiter. Das Imunify Security Plugin für WordPress wird automatisch installiert und arbeitet mit dem serverseitigen Imunify360-Schutz zusammen.
Der Kunde muss das Security-Plugin deshalb nicht selbst suchen, kaufen oder manuell installieren.
Das Plugin bringt Informationen aus der serverseitigen Sicherheitsplattform direkt in den WordPress-Administrationsbereich. Dort kann unter anderem der aktuelle Sicherheitsstatus der Website eingesehen werden. Erkannte beziehungsweise bereinigte Malware sowie der Status wichtiger Schutzfunktionen können damit direkt innerhalb von WordPress sichtbar gemacht werden.
Gleichzeitig ergänzt das Plugin die serverseitigen Schutzmechanismen um WordPress-spezifische Funktionen. Dazu gehört insbesondere die Web Application Firewall mit Virtual Patching für bekannte Sicherheitslücken in WordPress Core, Plugins und Themes.
Eine weitere Schutzebene betrifft automatisierte Bots. Der Schutz kann aggressive Crawler, Scraper und andere automatisierte Zugriffe erkennen und begrenzen, bevor WordPress vollständig geladen werden muss.
Damit greifen bei einer WordPress-Website bei CURIAWEB mehrere Ebenen ineinander: serverseitiger Schutz durch Imunify360 und zusätzlicher WordPress-spezifischer Schutz direkt innerhalb des CMS.
ImunifyAV oder Imunify360 – wo liegt der eigentliche Unterschied?
Der wichtigste Unterschied besteht nicht darin, dass eines der Produkte einfach einen etwas besseren Virenscanner besitzt.
ImunifyAV konzentriert sich primär auf die Erkennung von Malware. Es beantwortet in erster Linie die Frage: Befinden sich verdächtige oder schädliche Dateien auf dem Server?
Imunify360 verfolgt dagegen einen mehrschichtigen Sicherheitsansatz. Malware-Erkennung wird mit automatischer Bereinigung, Echtzeitüberwachung, Firewall-Mechanismen, Angriffserkennung, Proactive Defense und weiteren Schutzebenen kombiniert.
| Funktion | ImunifyAV | Imunify360 |
|---|---|---|
| Malware-Scanner | Ja | Ja |
| Erkennung schädlicher Dateien | Ja | Ja |
| Automatische Malware-Bereinigung | Nicht Bestandteil der kostenlosen Basisversion | Ja |
| Echtzeitüberwachung von Dateien | Eingeschränkt bzw. produktabhängig | Ja |
| Web Application Firewall | Keine vollständige aktive Schutzfunktion | Ja |
| Virtual Patching für WordPress | Monitoring | Aktiver Schutz |
| Proactive Defense | Nein | Ja |
| Intrusion Detection / Prevention | Nein | Ja |
| Erweiterter Bot- und Angriffsschutz | Eingeschränkt | Ja |
Warum mehrere Sicherheitsebenen wichtig sind
Keine einzelne Sicherheitsmassnahme kann eine Website vollständig schützen.
Ein Malware-Scanner kann Schadsoftware erkennen, aber nicht jede Sicherheitslücke verhindern. Eine Firewall kann viele Angriffe blockieren, ersetzt jedoch keine Software-Updates. Sichere Passwörter schützen Benutzerkonten, helfen aber nicht gegen eine ungepatchte Schwachstelle in einem Plugin.
Deshalb ist ein mehrschichtiger Ansatz sinnvoll.
Bei CURIAWEB kommen neben Imunify360 weitere Sicherheitsmechanismen zum Einsatz. Hosting-Accounts laufen beispielsweise in isolierten CloudLinux-LVE-Umgebungen. Dadurch werden Kundenaccounts voneinander getrennt und Ressourcen kontrolliert.
Mehr über die technische Hosting-Umgebung findest du unter Schweizer Webhosting von CURIAWEB.
Imunify360 ist bei CURIAWEB vollständig inklusive
Bei CURIAWEB ist Imunify360 mit seinen Schutzfunktionen für alle Hosting-Kunden aktiviert und ohne Aufpreis im Hosting enthalten.
Dazu gehören unter anderem Malware-Scanning und automatische Bereinigung, Echtzeitüberwachung, Web Application Firewall, Proactive Defense, Intrusion Detection und Prevention sowie der Schutz vor verschiedenen automatisierten Angriffen.
Auch der Echtzeit-Scan ist aktiviert. Neue und veränderte Dateien werden dadurch nicht einfach bis zum nächsten regulären Malware-Scan ignoriert. Uploads und Dateiänderungen können unmittelbar vom Sicherheitssystem überprüft werden.
WordPress-Installationen erhalten zusätzlich automatisch das Imunify Security Plugin. Dadurch wird der serverseitige Schutz um WordPress-spezifische Sicherheitsfunktionen ergänzt und der Sicherheitsstatus direkt in WordPress sichtbar.
Für den Kunden bedeutet das: Es muss keine separate Imunify360-Lizenz gekauft und keine zusätzliche Security-Lösung eingerichtet werden, um diese Schutzmechanismen zu nutzen.
Gerade für WordPress ist das relevant. Aufgrund seiner enormen Verbreitung ist WordPress ein häufiges Ziel automatisierter Angriffe. Wer sich nicht selbst um Updates und die technische Wartung kümmern möchte, findet mit Managed WordPress eine zusätzliche Möglichkeit, die laufende Wartung der Installation abzugeben.
Sicherheit ersetzt keine Backups
Auch ein umfangreiches Sicherheitssystem wie Imunify360 macht Backups nicht überflüssig.
Ein Backup verfolgt ein anderes Ziel. Sicherheitssoftware versucht Angriffe zu verhindern, verdächtiges Verhalten zu erkennen und Malware zu beseitigen. Ein Backup ermöglicht dagegen die Wiederherstellung von Daten nach einem technischen Fehler, einer versehentlichen Änderung, einem fehlgeschlagenen Update oder einer Beschädigung.
Bei CURIAWEB werden Kundendaten deshalb zusätzlich täglich gesichert und 30 Backup-Stände rollierend aufbewahrt.
Wie diese Sicherungen funktionieren, erklären wir in der Knowledge Base unter Tägliche Backups bei CURIAWEB. Die Wiederherstellung eines vorhandenen Backup-Stands kann bei Bedarf über den Support angefordert werden.
Sicherheit und Datensicherung sind deshalb keine Alternativen. Sie erfüllen unterschiedliche Aufgaben und ergänzen sich.
Imunify360 ersetzt trotzdem keine sichere Website
Bei all diesen Schutzmechanismen sollte eines nicht missverstanden werden: Auch Imunify360 ist kein Freipass, WordPress, Plugins oder Themes jahrelang nicht zu aktualisieren.
Sicherheitsupdates sollten weiterhin zeitnah installiert, nicht mehr benötigte Erweiterungen entfernt und starke, individuelle Passwörter verwendet werden. Eine zusätzliche serverseitige Sicherheitsplattform reduziert Risiken erheblich, beseitigt aber nicht die Verantwortung für eine sauber gepflegte Website.
Wer wissen möchte, was nach einem erfolgreichen Angriff tatsächlich passiert und welche Schritte dann notwendig sind, findet dazu unseren ausführlichen Artikel WordPress gehackt – was jetzt? Sofortmassnahmen & Wiederherstellung.
Fazit: ImunifyAV erkennt Malware – Imunify360 schützt auf mehreren Ebenen
ImunifyAV und Imunify360 verfolgen dasselbe grundlegende Ziel, unterscheiden sich aber deutlich beim Umfang.
ImunifyAV ist in erster Linie ein Malware-Scanner. Er hilft dabei, schädliche oder manipulierte Dateien auf einem Webserver zu erkennen.
Imunify360 erweitert diesen Ansatz zu einer umfassenden Sicherheitsplattform. Malware-Scanning und automatische Bereinigung werden mit Echtzeitüberwachung, Firewall-Mechanismen, Angriffserkennung, Proactive Defense, WordPress-spezifischem Schutz und weiteren Sicherheitsebenen kombiniert.
Bei CURIAWEB sind diese Schutzmechanismen Bestandteil des Webhostings. Imunify360 ist für alle Hosting-Kunden aktiviert, der Echtzeitschutz läuft serverseitig und WordPress-Installationen werden zusätzlich automatisch mit dem Imunify Security Plugin abgesichert – ohne zusätzliche Lizenzkosten für den Kunden.