
Miliardi di credenziali compromesse circolano su Internet. Provengono da fughe di dati, attacchi di phishing, malware infostealer e altri attacchi e in parte vengono aggregate in enormi raccolte di dati.
Una quantità particolarmente elevata di attenzione ha ricevuto nel 2025 una collezione di circa 16 miliardi di dati di accesso. Tuttavia, non si trattava di un unico nuovo attacco e nemmeno di 16 miliardi di persone diverse coinvolte. I dati provenivano da diverse fonti e contenevano anche duplicati.
Per gli utenti e le aziende, il numero esatto è comunque secondario. Ciò che conta è: Le credenziali rubate possono continuare a essere utilizzate per gli attacchi, in particolare quando le password vengono riutilizzate.
Da dove provengono le credenziali compromesse?
Raccolte di password e credenziali di questo tipo solitamente non nascono da un singolo grande attacco informatico. Al contrario, i dati vengono raccolti da diverse fonti e successivamente uniti.
Le fonti tipiche sono:
- Violazioni di dati nei servizi online e nelle aziende
- Attacchi di phishing agli utenti
- Malware infostealer su computer e altri dispositivi finali
- dati di browser e di accesso rubati
- vecchie raccolte di password e database
Particolarmente problematici sono i cosiddetti Infostealer. Questi malware cercano tra l'altro di estrarre le credenziali di accesso memorizzate nel browser o sul dispositivo e di trasmetterle agli aggressori.
Perché le password riutilizzate sono così pericolose
Una password rubata non deve essere necessariamente pericolosa solo per il servizio originariamente interessato.
Chi utilizza la stessa password per più account rischia di trasformare una singola violazione di dati in un problema per molti altri accessi.
Gli aggressori possono provare automaticamente combinazioni note di indirizzo email, nome utente e password su altri servizi. Questo metodo di attacco è noto come Credential Stuffing definito.
Se, ad esempio, la stessa password viene utilizzata per il negozio online, il servizio cloud e l'account di posta elettronica, un singolo accesso compromesso può avere conseguenze di vasta portata.
Perché l'account di posta elettronica dovrebbe essere particolarmente protetto
L'account di posta elettronica è uno degli accessi digitali più importanti in assoluto. Verrà utilizzato per reimpostare le password, inviare conferme e scambiare informazioni sia aziendali che private.
Un account di posta elettronica compromesso può, tra le altre cose:
- consentire l'accesso ad altri account utente,
- rivelare messaggi e documenti riservati,
- utilizzati per phishing e furto d'identità,
- inviare false notizie a nome della persona interessata.
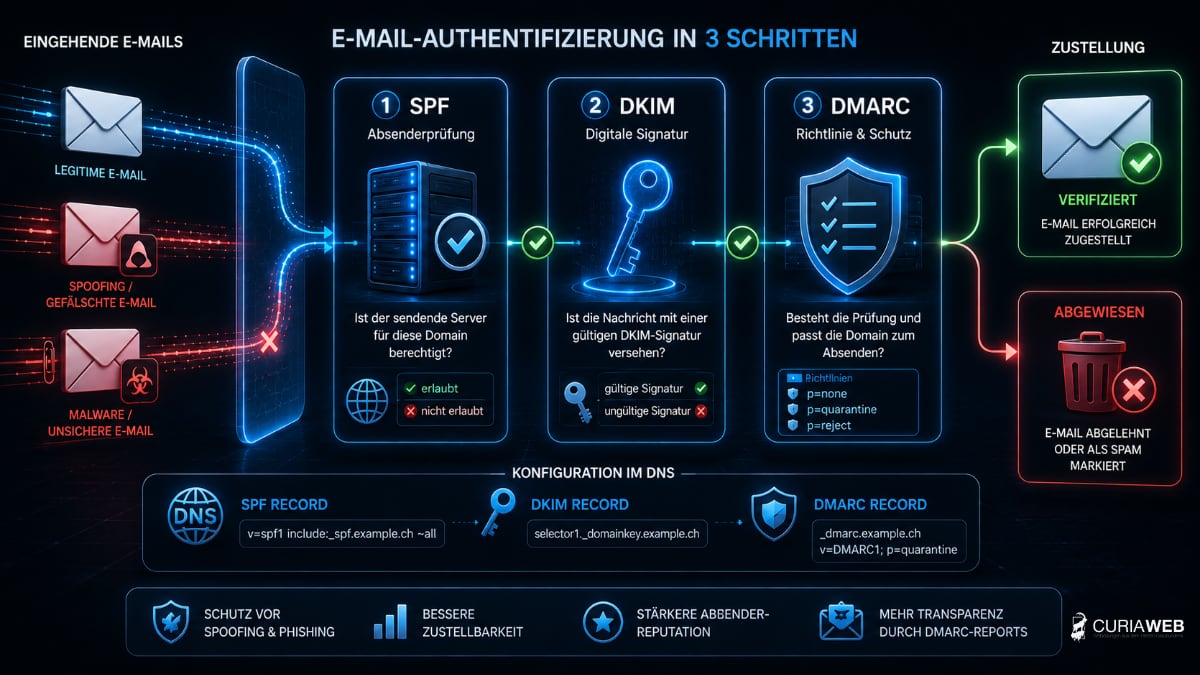
Soprattutto per le aziende, questo può trasformarsi rapidamente in un notevole problema di sicurezza. Oltre a dati di accesso sicuri, svolgono quindi un ruolo importante anche la protezione da spam, phishing e malware. Scoprite di più presso i nostri Soluzioni di sicurezza per la posta elettronica.
Cosa dovreste fare concretamente adesso
Non dovete aspettare la prossima notizia su una grande fuga di dati. Con alcune misure fondamentali, il rischio di account compromessi può essere ridotto in modo significativo.
1. Usare una password diversa per ogni servizio
Non usare mai la stessa password per più account importanti. In particolare, posta elettronica, hosting, servizi cloud, fornitori di servizi di pagamento e accessi amministrativi dovrebbero avere ciascuno una propria password forte.
Potete creare una password forte, ad esempio, con il nostro strumento gratuito Generatore di password creare.
2. Utilizzare un gestore di password
Un gestore di password può generare password lunghe e uniche e gestirle in modo sicuro. In questo modo non è necessario ricordare una password complessa per ogni servizio.
3. Attiva l'autenticazione a due fattori
Attivare, se possibile, l'autenticazione a due fattori o a più fattori. Oltre alla password, sarà quindi necessario un ulteriore fattore per l'accesso.
Di conseguenza, in molti casi una password rubata da sola non basta più a un utente malintenzionato per accedere all'account.
4. Verificare se il proprio indirizzo email appare in una violazione di dati
Il servizio Have I Been Pwned consente di verificare se un indirizzo e-mail è stato trovato in noti data breach.
Un riscontro non significa automaticamente che sia nota una password attuale. È tuttavia un chiaro motivo per verificare gli account e le credenziali di accesso interessati.
5. Utilizzare le passkey quando vengono offerte
Sempre più servizi supportano i cosiddetti Passkey. In questo modo, la classica autenticazione con password viene sostituita da una procedura di accesso crittografica.
Le passkey sono particolarmente robuste contro i classici attacchi di phishing edevitano problemi come password deboli o riutilizzate.
Proteggere anche gli accessi di hosting e amministrazione
Per le aziende non sono rilevanti solo gli account utente personali. Anche gli accessi a WordPress, ai pannelli di controllo dell'hosting, alla gestione dei domini, a FTP/SFTP e agli account di posta elettronica aziendali dovrebbero essere protetti in modo particolare.
Gli accessi amministratori dovrebbero essere concessi solo alle persone che ne hanno effettivamente bisogno. Utilizzate credenziali di accesso individuali, attivate l'autenticazione a più fattori disponibile e rimuovete gli account utente non più necessari.
Conclusione: oggi una sola password non basta più
Miliardi di credenziali compromesse dimostrano quanto sia diventato importante un concetto di sicurezza ben strutturato. Ciò che conta non è tanto la cifra spettacolare di una singola violazione di dati, quanto la gestione corretta delle proprie credenziali.
Password uniche, un gestore di password, l'autenticazione a più fattori e metodi moderni come le passkey rendono notevolmente più difficile l'abuso di credenziali rubate.
Per le aziende si aggiunge un ulteriore livello: anche l'hosting, i siti web e i sistemi di posta elettronica devono essere debitamente protetti e costantemente manutenuti. La sicurezza non è quindi un'impostazione una tantum, bensì un processo continuo.