
Le courrier électronique est l'un des canaux de communication les plus importants pour de nombreuses entreprises. Des devis, des factures, des demandes de clients et des informations internes sont échangés chaque jour par e-mail.
Ce qui est souvent négligé dans ce contexte : Le domaine propre est un élément central de l'infrastructure de messagerie professionnelle.
Qu'un message soit correctement délivré, qu'un serveur tiers fasse confiance à l'expéditeur et que des tiers puissent se faire passer pour le prétendu expéditeur de votre domaine dépend, entre autres, de la configuration correcte du DNS et des e-mails.
Ce guide explique clairement comment un domaine et une e-mail sont liés, quel rôle jouent les enregistrements MX, SPF, DKIM et DMARC, et à quoi les entreprises doivent faire attention lors de transferts de domaine ou de modifications.
Quel est le lien entre un nom de domaine et une adresse e-mail ?
Une adresse e-mail professionnelle se compose, de manière simplifiée, de deux parties. Pour name@beispiel.ch est
- nom la boîte aux lettres individuelle
- exemple.ch le domaine utilisé
Le domaine est bien plus que la partie visible derrière le signe @. Ses paramètres DNS déterminent entre autres quels serveurs de messagerie reçoivent les e-mails pour ce domaine et quels systèmes sont autorisés à envoyer des messages en son nom.
Par conséquent, sans un domaine correctement configuré, la communication par e-mail professionnelle ne fonctionne pas non plus de manière fiable.
Quel est le rapport entre le DNS et les e-mails ?
Das Système de noms de domaine contient différents enregistrements qui assument différentes tâches pour les sites Web et les services de messagerie.
Pour les e-mails, les entrées suivantes sont particulièrement pertinentes :
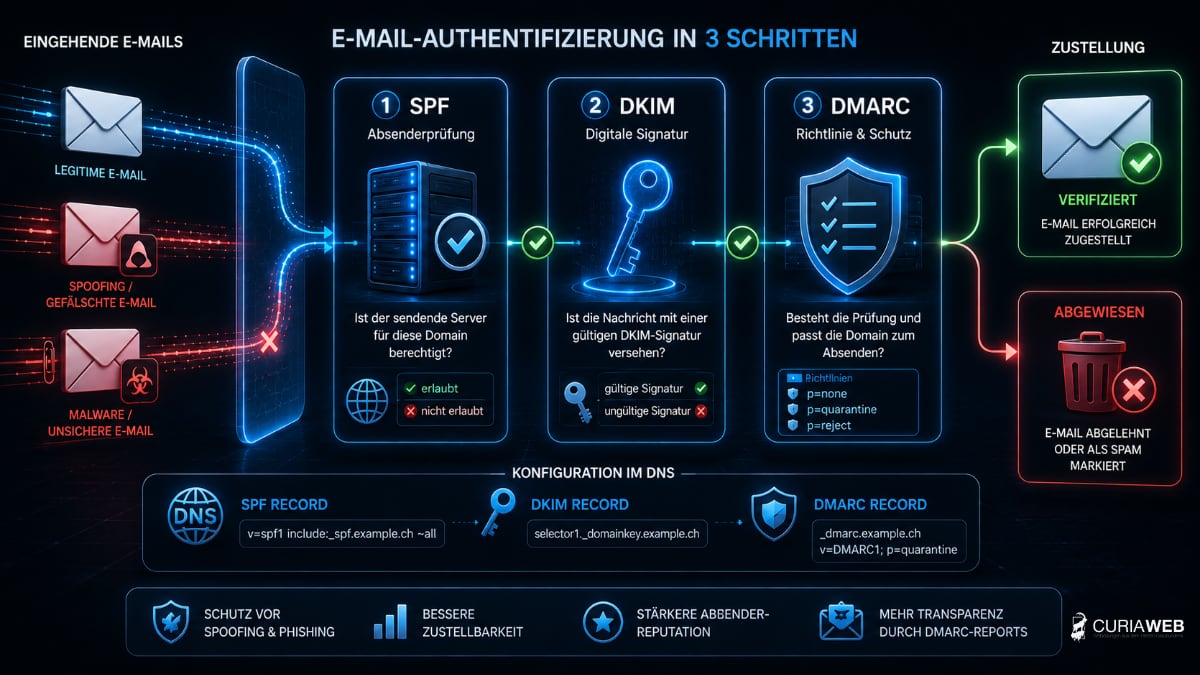
- MX détermine quels serveurs de messagerie reçoivent les messages pour le domaine
- FPS définit quels serveurs sont autorisés à envoyer des e-mails au nom du domaine
- DKIM : ajoute une signature cryptographique aux messages sortants
- DMARC : définit des règles pour le traitement des messages qui échouent aux contrôles d'authentification
Ces entrées remplissent des rôles différents et ne doivent pas être considérées comme des mesures individuelles indépendantes. Ensemble, elles contribuent à mieux sécuriser son propre domaine en tant qu'expéditeur d'e-mails.
Qu'est-ce qu'un enregistrement MX ?
L'enregistrement MX (Enregistreur d'échange de messagerie) détermine quel serveur de messagerie doit accepter les e-mails pour un domaine.
Par exemple, si quelqu'un envoie un message à info@beispiel.ch, le serveur de messagerie expéditeur interroge le DNS pour savoir quel serveur est responsable des e-mails adressés à exemple.ch est compétent.
Si l'enregistrement MX est mal configuré, les messages peuvent atterrir sur le mauvais serveur ou ne pas être distribués du tout.
SPF : Qui est autorisé à envoyer des e-mails pour mon domaine ?
SPF signifie Sender Policy Framework. Un enregistrement DNS permet de déterminer quels serveurs de messagerie ou services sont autorisés à envoyer des e-mails pour un domaine.
Cela devient particulièrement important lorsque, en plus du serveur de messagerie normal, d'autres services sont utilisés, par exemple des systèmes de newsletter, des applications CRM ou des plateformes externes.
Une mauvaise configuration SPF peut entraîner une moins bonne notation ou le rejet de messages légitimes par les destinataires.
DKIM : Signature numérique pour les e-mails
DKIM signifie DomainKeys Identified Mail. Les messages sortants sont ainsi signés cryptographiquement.
Le serveur de messagerie destinataire peut vérifier via une clé publique dans le DNS si la signature correspond au domaine et si des parties pertinentes du message ont été modifiées après l'envoi.
DKIM est ainsi un élément important de l'authentification moderne des e-mails.
DMARC : Règles contre l'utilisation abusive de son propre domaine
DMARC signifie Domain-based Message Authentication, Reporting and Conformance.
DMARC s'appuie sur SPF et DKIM et permet aux propriétaires de domaines de définir la manière dont les destinataires doivent traiter les messages qui échouent à certains contrôles d'authentification.
Selon la configuration, de tels messages peuvent par exemple continuer à être surveillés, être mis en quarantaine ou être rejetés.
DMARC peut également fournir des rapports qui indiquent quels systèmes envoient des e-mails au nom d'un domaine.
Pourquoi les e-mails professionnels atterrissent-ils dans les spams ?
Lorsque des e-mails atterrissent dans le dossier spam, la cause ne provient pas nécessairement du programme de messagerie utilisé.
Les causes possibles sont par exemple :
- enregistrements SPF manquants ou erronés
- absence de signature DKIM
- configuration DMARC inappropriée
- mauvaise réputation de l'adresse IP d'expédition
- comportement d'expédition suspect
- contenus de messages problématiques
- configuration de serveur de messagerie défectueuse
Une configuration propre du domaine et du DNS constitue donc une base importante pour une bonne délivrabilité, mais ce n'est pas le seul facteur.
Vous trouverez de plus amples informations sur la protection et la délivrabilité sous Sécurité et délivrabilité des e-mails .
Que se passe-t-il avec les e-mails lors d'un transfert de domaine ?
Un transfert de domaine signifie tout d'abord simplement que la gestion d'un domaine est transférée d'un registrar à un autre.
Un tel transfert ne doit pas nécessairement entraîner une panne de courrier électronique.
Cela devient problématique lorsque, lors du transfert, les serveurs de noms ou les zones DNS sont modifiés en même temps et que les enregistrements de messagerie importants ne sont pas repris correctement.
Cela comprend notamment :
- Enregistrements MX
- Enregistrements SPF
- Enregistrements DKIM
- Enregistrements DMARC
- autres dossiers de vérification ou de service
Avant un transfert, la configuration DNS existante doit donc être entièrement dokumentée et vérifiée.
Nous expliquons en détail dans le guide comment préparer proprement un changement de fournisseur Transfert de domaine sans interruption : check-list et erreurs typiques .
Que se passe-t-il lors d'un changement de fournisseur de messagerie ?
Même un changement de fournisseur d'e-mails nécessite des modifications au niveau du domaine.
Pour cela, les enregistrements MX sont généralement modifiés. Selon le fournisseur, il peut également être nécessaire de modifier les enregistrements SPF, DKIM et éventuellement d'autres enregistrements DNS.
Une transition coordonnée est importante. Quiconque supprime d'anciens enregistrements avant que le nouveau système ne soit entièrement configuré risque des interruptions inutiles.
Pourquoi le propriétaire du domaine et les accès sont importants
Pour les entreprises, la configuration technique n'est pas la seule chose décisive. Le contrôle administratif du domaine doit également être clairement réglementé.
Cela devient problématique, par exemple, lorsque :
- le nom de domaine est enregistré au nom d'un ancien employé ou d'une ancienne employée
- seule une agence externe a accès à la gestion du domaine
- les données d'accès ne sont pas documentées
- personne n'est responsable des renouvellements ou des modifications DNS
Comme le site Web et l'e-mail dépendent du domaine, la perte de contrôle d'un domaine peut avoir des conséquences considérables.
Vous trouverez les bases concernant l'enregistrement, la gestion et la sécurité dans notre Guide des noms de domaine en Suisse .
Que se passe-t-il lorsque le nom de domaine expire ?
Si un domaine professionnel expire et est désactivé, cela n'affecte généralement pas seulement le site web.
La communication par e-mail sous ce domaine peut également être interrompue. Cela peut s'avérer particulièrement critique pour les entreprises, car les demandes de clients, les commandes ou d'autres messages professionnels ne sont plus acheminés correctement.
Nous expliquons les délais et les risques impliqués sous Que se passe-t-il lorsqu'un nom de domaine expire ? .
Pourquoi une administration centrale peut présenter des avantages
Il n'est pas strictement nécessaire que le domaine, le site web et l'e-mail soient hébergés chez le même fournisseur. Une séparation peut tout à fait avoir du sens d'un point de vue technique.
Elle augmente toutefois le nombre de systèmes et d'interlocuteurs impliqués. En cas de dysfonctionnement, il faut alors d'abord déterminer si la cause provient du registrar, du DNS, de l'hébergement web ou du fournisseur de messagerie.
Une administration centralisée ou du moins proprement coordonnée peut donc offrir des avantages, en particulier pour les PME :
- des responsabilités plus claires
- analyse d'erreurs plus simple
- moins d'efforts de coordination lors de modifications
- assistance plus rapide en cas de panne
Chez CURIAWEB, les noms de domaine, l'hébergement web et les services de messagerie peuvent être gérés ensemble. Cela réduit les interfaces et crée un interlocuteur unique.
Vous trouverez des informations concernant la gestion des domaines sur Domaines sur CURIAWEB .
Conclusion : toujours considérer le domaine et l'e-mail ensemble
Un nom de domaine n'est pas seulement l'adresse d'un site web. Il constitue également un élément essentiel de l'infrastructure de messagerie professionnelle.
MX détermine où les messages sont reçus. SPF, DKIM et DMARC permettent d'authentifier les expéditeurs et de rendre plus difficile l'utilisation abusive de son propre domaine.
Ces corrélations doivent être prises en compte, en particulier lors des transferts de domaine, des modifications DNS ou d'un changement de fournisseur de messagerie.
Quiconque configure techniquement et harmonieusement son domaine et ses e-mails réduit les risques de panne, améliore les conditions d'une délivrabilité fiable et protège mieux son propre domaine contre les abus.