La sécurité informatique a longtemps été considérée comme un sujet purement technique. Les pare-feu, les mots de passe, les mises à jour et les sauvegardes étaient délégués à des prestataires externes ou à des responsables informatiques internes.
La direction avait peu de contacts avec cela, tant que les systèmes fonctionnaient et qu'aucun problème évident ne survenait. Cette vision des choses ne fonctionne plus aujourd'hui.
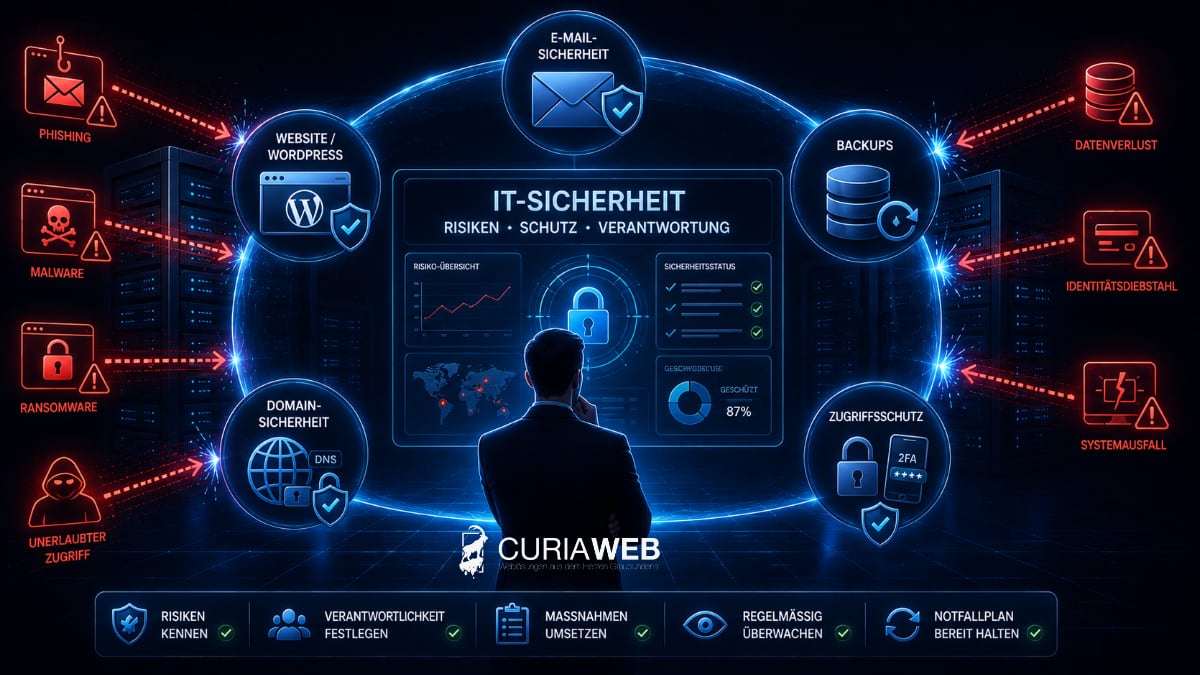
Les processus numériques sont devenus la colonne vertébrale des entreprises modernes. L'e-mail, le site web, les services cloud, les données clients et la communication en ligne constituent la base des ventes, du contact client et de nombreux processus internes.
Les conséquences peuvent être tout aussi graves si ces systèmes tombent en panne ou sont compromis. La sécurité informatique n'est donc plus seulement une question technique, mais fait partie intégrante de la gestion d'entreprise.
La sécurité informatique est un risque commercial
Ce qui est déterminant pour la direction, ce n'est pas de savoir quelle règle de pare-feu est configurée ou quelle version de logiciel est installée.
Ce qui est déterminant, ce sont les impacts possibles :
- L'entreprise peut-elle continuer à travailler en cas de panne informatique ?
- Que se passe-t-il lorsque la messagerie professionnelle tombe en panne ?
- Quelle serait la criticité de la perte de données de clients ou d'entreprise ?
- À quelle rapidité les systèmes pourraient-ils être rétablis ?
- Qui décide et agit en cas d'incident de sécurité ?
Cela fait de la sécurité informatique une question classique de risque d'entreprise.
La mise en œuvre technique peut être déléguée. Cependant, la direction générale ne peut pas déléguer entièrement la décision concernant le risque qu'une entreprise accepte.
Pourquoi les PME intéressent les attaquants
Les cyberattaques ne touchent plus seulement les banques, les grandes entreprises ou les institutions publiques.
Même les petites et moyennes entreprises sont des cibles attractives. Elles disposent d'informations exploitables, travaillent avec des données de paiement et des factures, et possèdent des accès à de nombreux services numériques.
En même temps, les structures de sécurité sont souvent moins développées dans les PME que dans les grandes entreprises.
Pour les attaquants, une entreprise individuelle n'a même pas besoin d'être ciblée spécifiquement. De nombreuses attaques sont automatisées. Les systèmes sont scannés à la recherche de vulnérabilités connues, les identifiants de connexion sont testés automatiquement et des messages de hameçonnage sont envoyés en masse.
Une entreprise peut ainsi être touchée sans avoir jamais été sciemment choisie comme cible.
Le courrier électronique figure parmi les points d'attaque les plus critiques.
Le courrier électronique est pour de nombreuses entreprises le canal de communication numérique le plus important - et en même temps l'une des cibles d'attaque les plus attrayantes.
Les attaquants peuvent par exemple utiliser des comptes de messagerie compromis pour :
- intercepter la communication interne
- Effectuer des réinitialisations de mot de passe
- envoyer de fausses factures
- Tromper les clients et les partenaires commerciaux
- obtenir d'autres données d'accès
Les messages de hameçonnage conçus par des professionnels sont particulièrement dangereux. Ils ressemblent souvent à des messages légitimes provenant de banques, de fournisseurs, de Microsoft, de services de livraison ou de partenaires commerciaux connus.
Les mécanismes de protection technique peuvent déjà intercepter une grande partie de ces messages avant la boîte de réception.
Vous en saurez plus dans le guide SpamExperts : protection professionnelle contre le spam et le phishing .
SPF, DKIM et DMARC protègent son propre domaine de messagerie
La sécurité des e-mails ne se limite pas au filtrage des messages entrants. Les entreprises doivent également empêcher que leur propre domaine puisse être facilement usurpé par de faux expéditeurs.
Pour cela, SPF, DKIM et DMARC jouent un rôle important. Ces méthodes aident les serveurs de messagerie à vérifier si un message provient effectivement d'un système autorisé.
Vous améliorez ainsi à la fois la sécurité et la fiabilité des communications par e-mail professionnelles.
Nous expliquons dans l'article comment les trois procédures interagissent SPF, DKIM et DMARC expliqués simplement .
Le site Web et WordPress font également partie de la stratégie de sécurité
Le site web de l'entreprise est souvent considéré comme moins critique que les systèmes internes en matière de sécurité informatique. C'est une erreur.
Un site Web compromis peut :
- propager du code malveillant
- Rediriger les visiteurs vers des sites tiers
- compromettre les données clients
- nuire à la réputation de l'entreprise
- provoquer des avertissements sur les navigateurs ou les moteurs de recherche
C'est précisément avec WordPress que les risques proviennent souvent de plugins ou de thèmes obsolètes ou d'un manque de maintenance.
Les mises à jour régulières ne relèvent donc pas de la maintenance cosmétique du site Web, mais de la stratégie de sécurité.
En savoir plus : Pourquoi WordPress a besoin de mises à jour régulières .
Les sauvegardes font partie de la sécurité informatique
Même de bonnes mesures de sécurité ne peuvent jamais totalement exclure un incident.
C'est pourquoi toute stratégie de sécurité raisonnable inclut toujours cette question : Comment revenons-nous à un état fonctionnel après un problème ?
C'est précisément là que les sauvegardes deviennent cruciales.
Ils protègent non seulement contre les cyberattaques, mais aussi contre :
- données supprimées par erreur
- mises à jour échouées
- défauts techniques
- Erreurs de configuration
Pour cela, il ne suffit pas qu'une „ sauvegarde existe quelque part “. Les sauvegardes doivent être à jour, disponibles et réellement restaurables.
Nous expliquons les points importants à ce sujet dans le guide Stratégies de sauvegarde pour les PME .
Les êtres humains restent un facteur déterminant
Les mesures de protection techniques sont importantes, mais de nombreuses attaques réussies contournent la technique en manipulant les gens.
Un prétendu fournisseur communique de nouvelles coordonnées bancaires. Une prétendue notification de Microsoft invite à se reconnecter. Ou un message de la direction exige un paiement urgent.
De telles attaques d'ingénierie sociale fonctionnent parce qu'elles exploitent la pression temporelle, la confiance ou l'autorité.
C'est pourquoi des règles organisationnelles font également partie de la sécurité informatique.
Par exemple :
- confirmer les instructions de paiement inhabituelles par un deuxième canal
- Ne jamais communiquer de mots de passe par e-mail
- signaler des messages suspects en interne
- utiliser l'authentification à deux facteurs pour les comptes importants
La sécurité ne se crée ainsi pas seulement dans la salle des thés, mais dans le comportement quotidien de toute l'entreprise.
Mots de passe et authentification à deux facteurs
Les identifiants volés constituent l'un des moyens les plus simples de pénétrer dans les systèmes d'entreprise.
C'est pourquoi les services importants ne doivent pas seulement être protégés par des mots de passe forts et individuels. Partout où cela est possible, une authentification à deux facteurs devrait en outre être utilisée.
Même si un mot de passe est compromis, un attaquant a ainsi besoin d'un facteur supplémentaire.
C'est particulièrement important pour :
- Comptes de messagerie
- Administrateurs WordPress
- Gestion d'hébergement et de domaine
- Services cloud
- Systèmes de sauvegarde
Les domaines constituent également un facteur de sécurité
Le domaine d'une entreprise est un élément central de son identité numérique.
Quiconque obtient l'accès à la gestion des domaines ou aux paramètres DNS peut, dans le pire des cas, manipuler le site web et le trafic des e-mails.
La sécurité des domaines devrait donc également faire partie de la stratégie de sécurité de l'entreprise.
Cela inclut par exemple des accès protégés, des responsabilités claires et le contrôle régulier des paramètres DNS importants.
Vous trouverez de plus amples informations sous Sécurité des domaines pour les PME .
Ce que la direction générale devrait savoir concrètement
Chefsache signifie expressément que les directrices et directeurs généraux ne doivent pas configurer de serveurs ou analyser des fichiers journaux.
Vous devriez toutefois pouvoir obtenir des réponses à quelques questions fondamentales :
- Quels systèmes sont critiques pour nos activités ?
- Qui possède les accès administratifs ?
- Les systèmes importants sont-ils mis à jour régulièrement ?
- Existe-t-il des sauvegardes fonctionnelles ?
- L'authentification à deux facteurs est-elle activée pour les accès importants ?
- Comment les e-mails professionnels sont-ils protégés ?
- Qui est responsable en cas d'incident de sécurité ?
- À quelle vitesse les systèmes critiques pourraient-ils être rétablis ?
Si ces questions ne peuvent pas trouver de réponse, il y a déjà un besoin d'action sur le plan organisationnel, indépendamment de la modernité de la technologie utilisée.
Un plan d'urgence simple peut s'avérer décisif
En cas d'incident de sécurité, chaque seconde compte. Pourtant, c'est souvent seulement au moment critique que l'on détermine qui doit faire quoi.
Un plan d'urgence de base ne doit pas nécessairement être un document de cent pages pour une PME.
Il devrait au moins noter :
- qui est responsable en interne
- quel partenaire informatique ou d'hébergement est contacté
- où les informations d'identification importantes sont disponibles en toute sécurité
- quels systèmes doivent être restaurés en premier
- comment informer les collaborateurs lors d'un incident
Cette seule préparation peut éviter de perdre un temps précieux en questions organisationnelles lors d'un incident.
La sécurité informatique doit être adaptée à l'entreprise
Toutes les PME n'ont pas besoin des mêmes mesures de sécurité qu'une banque, un hôpital ou un groupe international.
À l'inverse, „ Nous sommes trop petits pour subir des cyberattaques “ n'est pas une stratégie de sécurité.
La solution déterminante est une solution adaptée qui se fonde sur le risque réel.
Pour de nombreuses PME, cela signifie d'abord mettre en œuvre les bases de manière cohérente :
- systèmes actuels
- accès robustes et authentification à deux facteurs
- Protection des e-mails
- sauvegardes régulières
- gestion de domaine sécurisée
- compétences claires
- un plan d'urgence simple
Ces mesures ne sont ni spectaculaires ni particulièrement compliquées. C'est précisément pour cela qu'elles devraient aller de soi.
Conclusion : déléguer la technique, pas la responsabilité
La sécurité informatique est aujourd'hui une affaire de direction, car les risques numériques sont directement devenus des risques commerciaux.
La direction n'a ni besoin de maîtriser l'administration des serveurs ni de configurer elle-même des logiciels de sécurité.
Votre tâche consiste à comprendre les risques, à définir les responsabilités et à veiller à ce que des mesures de protection appropriées soient en place.
La mise en œuvre technique peut être déléguée à des spécialistes. Cependant, il incombe à la direction de veiller à ce que la sécurité informatique soit prise au sérieux dans l'entreprise.