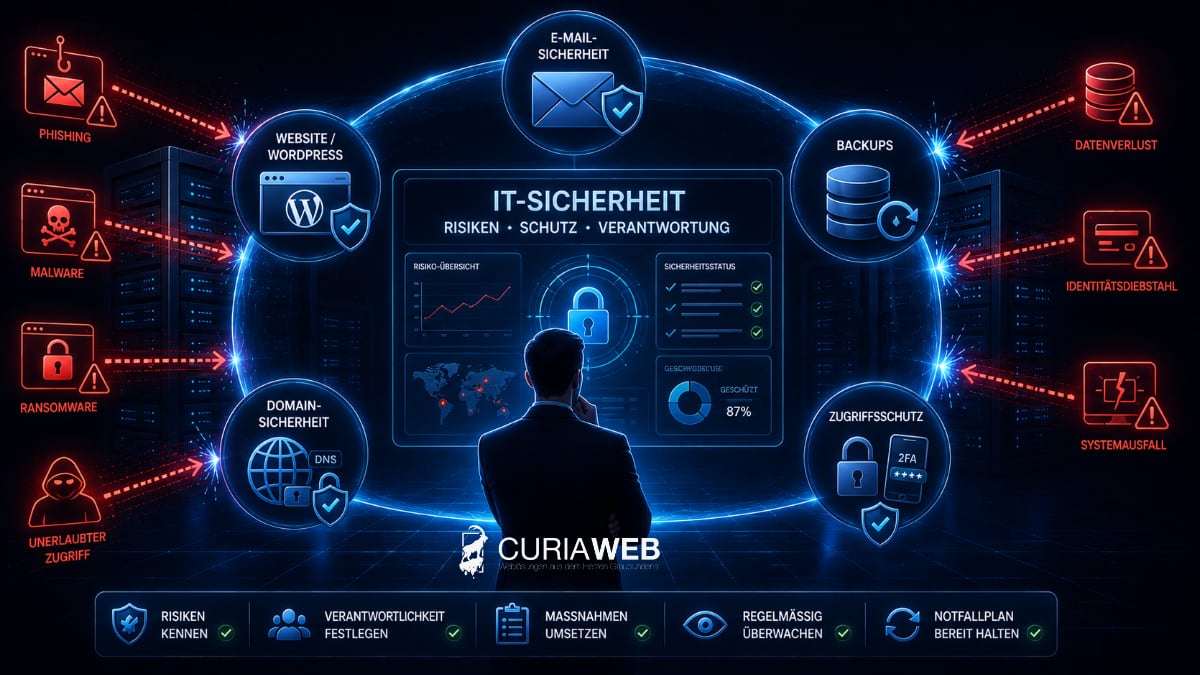
La sicurezza informatica è stata a lungo considerata un tema puramente tecnico. Firewall, password, aggiornamenti e backup venivano delegati a fornitori di servizi esterni o ai responsabili IT interni.
La direzione aziendale aveva pochi punti di contatto con tutto ciò, purché i sistemi funzionassero e non si presentassero problemi evidenti. Questo punto di vista oggi non funziona più.
I processi digitali sono diventati la spina dorsale delle aziende moderne. Posta elettronica, sito web, servizi cloud, dati dei clienti e comunicazione online costituiscono la base per le vendite, i contatti con i clienti e numerosi processi interni.
Di conseguenza, gravi possono essere le conseguenze se questi sistemi subiscono guasti o vengono compromessi. La sicurezza informatica non è quindi più solo una questione tecnica, ma parte integrante della gestione aziendale.
La sicurezza IT è un rischio aziendale
Per la direzione aziendale non è determinante quale regola del firewall venga impostata o quale versione del software venga installata.
Ciò che è determinante sono i possibili effetti:
- L'azienda può continuare a lavorare in caso di guasto informatico?
- Cosa succede se la posta elettronica aziendale non funziona?
- Quanto sarebbe critica la perdita di dati dei clienti o dell'azienda?
- Con quale rapidità potrebbero essere ripristinati i sistemi?
- Chi decide e agisce in caso di incidente di sicurezza?
Ciò rende la sicurezza IT una classica questione di rischio aziendale.
L'implementazione tecnica può essere delegata. Tuttavia, il management non può delegare completamente la decisione su quale rischio accettare per un'azienda.
Perché le PMI sono interessanti per gli aggressori
Gli attacchi informatici non colpiscono più da tempo solo banche, grandi aziende o istituzioni pubbliche.
Anche le piccole e medie imprese sono bersagli attraenti. Dispongono di informazioni sfruttabili, lavorano con dati di pagamento e fatture e possiedono accessi a numerosi servizi digitali.
Allo stesso tempo, le strutture di sicurezza nelle PMI sono spesso meno sviluppate rispetto alle grandi aziende.
Per gli attaccanti, una singola azienda non deve nemmeno essere scelta come bersaglio specifico. Molti attacchi avvengono in modo automatizzato. I sistemi vengono scansionati alla ricerca di vulnerabilità note, le credenziali di accesso vengono testate automaticamente e i messaggi di phishing vengono inviati in massa.
Un'azienda può quindi essere colpita senza essere mai stata scelta consapevolmente come obiettivo.
L'e-mail è uno dei punti di attacco più critici
L'e-mail è per molte aziende il canale di comunicazione digitale più importante e, al contempo, uno dei punti di attacco più attraenti.
Attraverso gli account di posta elettronica compromessi, gli attaccanti possono ad esempio:
- leggere la comunicazione interna
- Eseguire il reset delle password
- inviare fatture false
- Ingannare clienti e partner commerciali
- ottenere ulteriori dati di accesso
Particolarmente pericolosi sono i messaggi di phishing progettati professionalmente. Spesso sembrano messaggi legittimi di banche, fornitori, Microsoft, corrieri o noti partner commerciali.
I meccanismi di protezione tecnica possono già intercettare gran parte di questi messaggi prima della posta in arrivo.
Ulteriori informazioni sono disponibili nella guida SpamExperts: protezione professionale da spam e phishing .
SPF, DKIM e DMARC proteggono il proprio dominio di posta elettronica
La sicurezza della posta elettronica non consiste solo nel filtrare i messaggi in arrivo. Le aziende dovrebbero anche impedire che il proprio dominio possa essere facilmente utilizzato in modo improprio per mittenti falsificati.
A questo proposito, SPF, DKIM e DMARC svolgono un ruolo importante. Questi procedimenti aiutano i server di posta a verificare se un messaggio proviene effettivamente da un sistema autorizzato.
In questo modo migliorate sia la sicurezza che l'affidabilità della comunicazione aziendale via e-mail.
Spieghiamo come i tre procedimenti interagiscono nell'articolo SPF, DKIM e DMARC spiegati semplicemente .
Anche il sito web e WordPress fanno parte della strategia di sicurezza
Il sito web aziendale viene spesso considerato meno critico rispetto ai sistemi interni in materia di sicurezza IT. Questo è un errore.
Un sito web compromesso può:
- diffondere codice dannoso
- Reindirizzare i visitatori verso pagine esterne
- Mettere a rischio i dati dei clienti
- danneggiare la reputazione dell'azienda
- portare a avvisi nei browser o nei motori di ricerca
Soprattutto in WordPress, i rischi derivano spesso da plugin e temi obsoleti o dalla mancanza di manutenzione.
Gli aggiornamenti regolari non fanno quindi parte della manutenzione estetica del sito web, ma della strategia di sicurezza.
Per saperne di più: Perché WordPress richiede aggiornamenti regolari .
I backup fanno parte della sicurezza informatica
Anche buone misure di sicurezza non possono mai escludere completamente un incidente.
Ecco perché una strategia di sicurezza ragionevole include sempre la domanda: Come possiamo tornare a uno stato funzionante dopo un problema?
È proprio qui che i backup diventano fondamentali.
Non solo proteggono dagli attacchi informatici, ma anche da:
- dati cancellati accidentalmente
- aggiornamenti non riusciti
- guasti tecnici
- Errate configurazioni
A tal fine non basta che esista „un backup da qualche parte“. I salvataggi devono essere aggiornati, disponibili e realmente ripristinabili.
Quali sono i punti importanti in merito, lo spieghiamo nella guida Strategie di backup per PMI .
Le persone rimangono un fattore cruciale
Le misure di protezione tecniche sono importanti, ma molti attacchi riusciti aggirano la tecnologia manipolando le persone.
Un presunto fornitore segnala un nuovo conto corrente. Un finto avviso Microsoft richiede un nuovo accesso. Oppure un messaggio della direzione richiede un pagamento urgente.
Tali attacchi di social engineering funzionano perché sfruttano la pressione temporale, la fiducia o l'autorità.
Ecco perché le regole organizzative fanno parte anche della sicurezza informatica.
Per esempio:
- confermare istruzioni di pagamento insolite tramite un secondo canale
- Non comunicare mai le password via e-mail
- segnalare messaggi sospetti internamente
- utilizzare l'autenticazione a due fattori per gli account importanti
La sicurezza in questo modo non si crea solo nella sala server, ma nel comportamento quotidiano dell'intera azienda.
Password e autenticazione a due fattori
Le credenziali rubate sono uno dei modi più semplici per penetrare nei sistemi aziendali.
Ecco perché i servizi importanti non dovrebbero essere protetti solo con password forti e uniche. Ove possibile, si dovrebbe utilizzare anche un'autenticazione a due fattori.
Anche se una password viene compromessa, ciò richiede comunque un ulteriore fattore da parte di un utente malintenzionato.
Questo è particolarmente importante per:
- Account di posta elettronica
- Amministratori di WordPress
- Gestione di hosting e domini
- Servizi cloud
- Sistemi di backup
Anche i domini sono un fattore di sicurezza
Il dominio di un'azienda è un componente centrale della sua identità digitale.
Chiunque ottenga l'accesso alla gestione del dominio o alle impostazioni DNS può, nel peggiore dei casi, manipolare il sito web e il traffico di posta elettronica.
La sicurezza dei domini dovrebbe quindi essere parte integrante anche della strategia di sicurezza aziendale.
Ciò include, ad esempio, accessi protetti, responsabilità chiare e il controllo regolare delle impostazioni DNS importanti.
Ulteriori informazioni sono disponibili alla voce Sicurezza del dominio per le PMI .
Ciò che la direzione dovrebbe sapere esattamente
Chefsache significa espressamente che gli amministratori delegati non devono configurare server o analizzare file di log.
Dovreste tuttavia poter ottenere risposte ad alcune domande fondamentali:
- Quali sistemi sono critici per la nostra attività?
- Chi possiede gli accessi amministrativi?
- I sistemi importanti vengono aggiornati regolarmente?
- Esistono backup funzionanti?
- L'autenticazione a due fattori è attivata per gli accessi importanti?
- Come vengono protette le e-mail aziendali?
- Chi è responsabile in caso di incidente di sicurezza?
- Quanto velocemente potrebbero essere ripristinati i sistemi critici?
Se non è possibile rispondere a queste domande, è già necessario intervenire a livello organizzativo, indipendentemente da quanto sia moderna la tecnologia utilizzata.
Un semplice piano di emergenza può essere fondamentale
In un incidente di sicurezza il tempo conta. Ciononostante, spesso si chiarisce solo in caso di emergenza chi debba effettivamente fare cosa.
Un piano d'emergenza fondamentale non deve essere un documento di cento pagine per una PMI.
Dovrebbe almeno annotare:
- chi è il responsabile interno
- quale partner IT o di hosting viene contattato
- dove le credenziali di accesso importanti sono disponibili in modo sicuro
- quali sistemi debbano essere ripristinati per primi
- come i dipendenti vengono informati in caso di incidente
Già questa sola preparazione può evitare che, durante un incidente, si perda del tempo prezioso con questioni organizzative.
La sicurezza IT deve adattarsi all'azienda
Non ogni PMI necessita delle stesse misure di sicurezza di una banca, di un ospedale o di un gruppo internazionale.
Al contrario, „Siamo troppo piccoli per subire attacchi informatici“ non è una strategia di sicurezza.
Ciò che è determinante è una soluzione adeguata, orientata al rischio effettivo.
Per molte PMI questo significa prima di tutto attuare le basi in modo coerente:
- sistemi attuali
- accessi protetti e autenticazione a due fattori
- Protezione e-mail
- backup regolari
- gestione sicura dei domini
- responsabilità chiare
- un semplice piano di emergenza
Queste misure non sono né spettacolari né particolarmente complicate. Proprio per questo dovrebbero essere ovvie.
Conclusione: delegare la tecnica, non la responsabilità
La sicurezza informatica è oggi una questione che riguarda i vertici aziendali, poiché i rischi digitali sono diventati direttamente rischi aziendali.
La direzione aziendale non deve per questo padroneggiare l'amministrazione dei server né configurare autonomamente il software di sicurezza.
Il vostro compito consiste nel comprendere i rischi, definire le responsabilità e garantire che siano presenti adeguate misure di protezione.
L'implementazione tecnica può essere delegata a specialisti. Tuttavia, la responsabilità di garantire che la sicurezza informatica sia presa sul serio all'interno dell'azienda rimane un compito della leadership.