
Son propre domaine est bien plus que l'adresse d'un site web. Il constitue un élément central de l'identité numérique d'une entreprise et est étroitement lié au site web, aux e-mails et à de nombreux autres services.
Si un domaine ou sa configuration DNS tombe sous le contrôle de personnes non autorisées, les conséquences peuvent être considérables : les sites web peuvent être redirigés, les e-mails peuvent être perturbés et les attaquants peuvent essayer d'abuser de la confiance accordée au domaine de l'entreprise pour mener des attaques de phishing.
Ce guide explique quels sont les risques liés aux domaines et au DNS et quelles mesures les PME peuvent prendre pour protéger efficacement leurs domaines.
Pourquoi la sécurité des domaines est importante pour les entreprises
Les domaines sont souvent considérés comme une tâche administrative : enregistrer, payer et ensuite n'y penser le moins possible.
Techniquement parlant, un domaine constitue toutefois un point de contrôle important pour plusieurs services d'entreprise. Le système des noms de domaine (DNS) permet notamment de déterminer où un site Web est accessible et quels serveurs sont responsables du trafic des e-mails.
Quiconque obtient le contrôle du compte du registrar ou de la configuration DNS peut donc, dans certaines circonstances, exercer une influence considérable sur l'infrastructure numérique d'une entreprise.
Qu'est-ce que le détournement de nom de domaine ?
Comme détournement de nom de domaine on désigne ainsi l'appropriation illégitime ou la manipulation d'un nom de domaine ou de sa gestion.
Un attaquant pourrait par exemple essayer d'obtenir l'accès au compte client chez le registrar et de modifier ensuite les paramètres DNS ou d'autres données du domaine.
Parmi les causes possibles, on peut citer notamment :
- mots de passe volés ou réutilisés
- Hameçonnage ciblant les administrateurs ou les employés
- comptes de messagerie compromis
- authentification à deux facteurs manquante
- compétences administratives peu claires ou obsolètes
Le compte de messagerie enregistré est particulièrement important pour la sécurité, car il est souvent utilisé pour les réinitialisations de mot de passe et d'autres procédures administratives.
Manipulation du DNS : Quand le domaine pointe soudainement vers une autre destination
Le système des noms de domaine détermine avec quels serveurs un domaine est connecté.
Parmi les enregistrements DNS les plus importants figurent :
- Enregistrements A et AAAA pour sites Web et serveurs
- Enregistrements MX pour la réception des e-mails
- Enregistrements TXT pour SPF, DKIM, DMARC et les vérifications
- Enregistrements CNAME pour les redirections vers d'autres noms d'hôtes
Si de telles entrées sont modifiées sans autorisation, un site Web peut, par exemple, pointer vers un serveur tiers ou la configuration des e-mails peut être altérée.
C'est pourquoi les modifications DNS ne doivent être effectuées que par des personnes clairement définies et autorisées.
La sécurité des domaines et celle des e-mails sont directement liées
Un domaine compromis peut également affecter la communication par e-mail professionnelle.
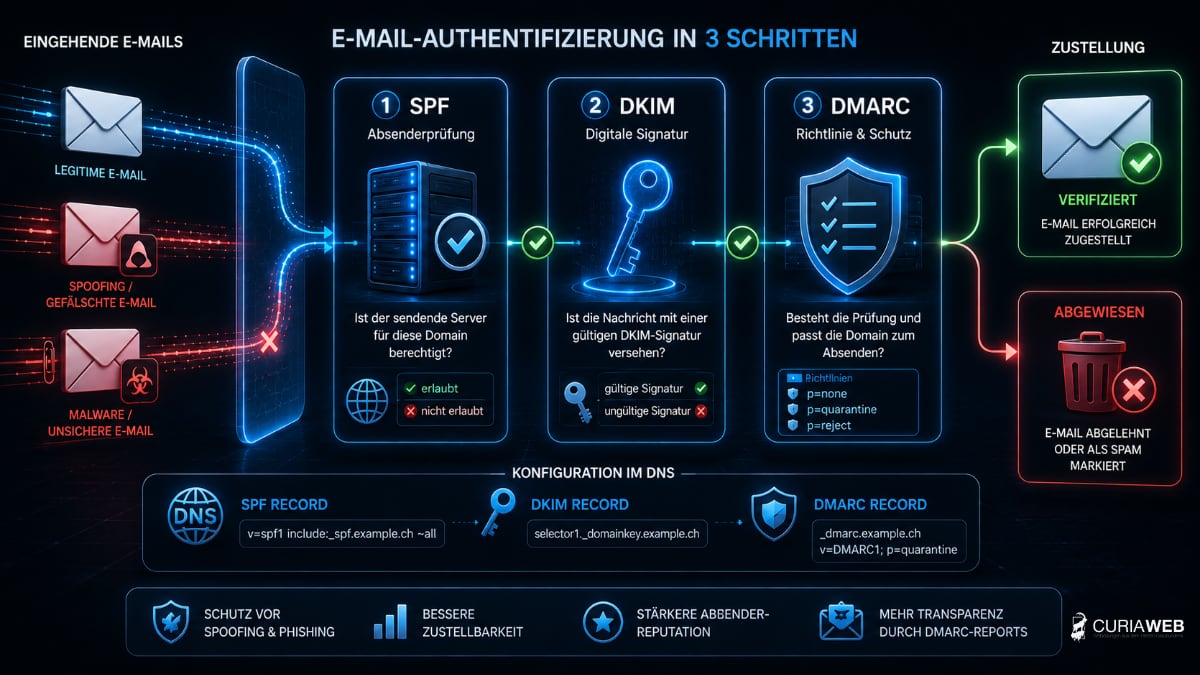
Des mécanismes tels que SPF, DKIM et DMARC sont gérés via les enregistrements DNS du domaine et aident à authentifier les expéditeurs d'e-mails légitimes tout en rendant l'utilisation abusive de son propre domaine plus difficile.
Nous expliquons l'interaction plus en détail dans le guide. Domaine & E-Mail – pourquoi ces deux éléments sont indissociables .
Utiliser des mots de passe forts et uniques
L'accès au registrar ou à la gestion du domaine doit être particulièrement bien protégé.
Utilisez pour cela un mot de passe long et unique qui n'est utilisé sur aucun autre service.
Un gestionnaire de mots de passe permet d'utiliser plus facilement des identifiants forts et uniques pour différents services.
Pour en savoir plus, rendez-vous sur Qu'est-ce qu'un gestionnaire de mots de passe – et pourquoi est-il indispensable aujourd'hui ? .
Activer l'authentification à deux facteurs
Si le bureau d'enregistrement ou l'hébergeur propose une authentification à deux facteurs (2FA), celle-ci doit être activée pour les comptes administratifs.
Un mot de passe volé ne suffit alors généralement plus à lui seul pour réussir une connexion.
C'est particulièrement important pour les comptes qui gèrent des domaines, le DNS ou l'hébergement.
Protéger le verrouillage de transfert et le transfert de domaine
Pour de nombreuses extensions de domaine et chez de nombreux bureaux d'enregistrement, des mécanismes de protection sont disponibles pour rendre plus difficile un transfert involontaire ou non autorisé.
Un tel verrou de transfert devrait, s'il est disponible et si aucun transfert n'est prévu, rester activé.
Les codes d'autorisation pour les transferts de noms de domaine doivent également être traités comme des identifiants sensibles et ne doivent pas être stockés sans protection par e-mail ou dans des documents librement accessibles.
Nous expliquons le fonctionnement d'un changement de fournisseur standard dans l'article Transfert de domaine sans interruption : check-list et erreurs typiques .
Vérifier régulièrement le titulaire du domaine et les responsabilités
Un problème étonnamment fréquent dans les entreprises n'est pas constitué par les attaques techniques, mais par le manque de clarté des responsabilités et des droits d'accès.
Les noms de domaine ne devraient pas être contrôlés exclusivement par les comptes personnels d'anciens employés, de freelances externes ou d'agences.
Les PME devraient par conséquent documenter :
- qui est le propriétaire ou l'organisation enregistrée du domaine
- le registrar auprès duquel le domaine est géré
- qui possède des droits d'administration
- quelle adresse e-mail est enregistrée pour les notifications importantes
- qui est responsable en interne des renouvellements et des modifications
Cela fait également de la sécurité des domaines une question de processus organisationnels bien ficelés.
L'expiration d'un domaine est également un risque de sécurité
Même une domaine configurée de manière techniquement parfaite peut poser problème si son renouvellement est oublié.
Si un nom de domaine est libéré après l'expiration des délais prévus et enregistré par un tiers, cela peut avoir des conséquences considérables sur le site web, les e-mails et l'identité de l'entreprise.
Nous expliquons dans l'article quelles phases et quels risques peuvent survenir à cette occasion. Que se passe-t-il lorsqu'un nom de domaine expire ? .
Quel rôle jouent les certificats SSL ?
Les certificats SSL ou TLS constituent également un élément important d'un site Web sécurisé, mais ils remplissent une autre fonction.
Ils chiffrent la connexion entre le navigateur et le serveur web et permettent HTTPS.
Cependant, un certificat SSL n'empêche pas un attaquant d'obtenir l'accès au compte du registrar ou de manipuler les enregistrements DNS.
La sécurité des domaines et la transmission de données chiffrées constituent par conséquent des niveaux de protection différents qui doivent être examinés conjointement.
Pour plus d'informations, veuillez consulter Certificats SSL pour des connexions HTTPS sécurisées .
Gérer ensemble le nom de domaine, l'hébergement et les e-mails
La sécurité des domaines ne peut pas être entièrement dissociée de l'hébergement et des e-mails.
Si plusieurs prestataires sont impliqués, il faut d'abord déterminer en cas de panne qui est responsable du domaine, du DNS, du site Web et des e-mails.
Une infrastructure organisée de manière centralisée peut simplifier les responsabilités et l'analyse des erreurs. Ce qui importe, ce n'est pas tant que tout soit nécessairement chez le même fournisseur, mais que les accès, les compétences et les configurations soient clairement documentés.
Vous trouverez d'autres bases sur la gestion des domaines dans notre Guide des noms de domaine en Suisse .
Liste de contrôle : Sécurité des domaines pour PME
- utiliser un mot de passe unique et fort pour la gestion des domaines
- Activer l'authentification à deux facteurs
- Vérifier régulièrement les comptes d'utilisateurs administratifs
- Activer le Transfer Lock, si disponible et pertinent.
- Traiter les codes d'authentification de manière confidentielle
- Documenter les enregistrements DNS et contrôler les modifications
- Configurer correctement SPF, DKIM et DMARC
- Maintenir à jour le propriétaire du domaine et les coordonnées
- contrôler le renouvellement automatique ou les dates d'expiration
- Documenter les responsabilités au sein de l'entreprise
Conclusion : Le domaine fait partie du concept de sécurité
Les noms de domaine ne sont pas une simple question administrative, mais un élément critique pour la sécurité de l'infrastructure numérique d'une entreprise.
Quiconque obtient l'accès à la gestion des domaines ou au DNS peut, le cas échéant, influencer le site Web, les e-mails et d'autres services. Ces accès doivent donc être protégés avec le plus grand soin.
Des identifiants robustes, une authentification à deux facteurs, des modifications DNS contrôlées, des responsabilités claires et une gestion fiable des domaines réduisent considérablement le risque.
Pour les PME, la sécurité des domaines n'est donc pas un sujet spécialisé réservé aux grands départements informatiques, mais un élément fondamental d'une présence en ligne professionnelle.