
Il proprio dominio è molto più dell'indirizzo di un sito web. È una componente centrale dell'identità digitale di un'azienda ed è strettamente legato al sito web, all'e-mail e a numerosi altri servizi.
Se un dominio o la sua configurazione DNS finiscono sotto il controllo di persone non autorizzate, le conseguenze possono essere notevoli: i siti web possono essere reindirizzati, le e-mail possono essere compromesse e gli aggressori possono tentare di abusare della fiducia nel dominio aziendale per il phishing.
Questa guida spiega quali sono i rischi legati ai domini e al DNS e con quali misure le PMI possono proteggere efficacemente i propri domini.
Perché la sicurezza dei domini è importante per le aziende
I domini sono spesso considerati un compito amministrativo: registrarli, pagarli e poi, possibilmente, non pensarci più.
Dal punto di vista tecnico, tuttavia, un dominio rappresenta un importante punto di controllo per diversi servizi aziendali. Tramite il Domain Name System (DNS) si stabilisce, tra le cose, dove è raggiungibile un sito web e quali server sono responsabili del traffico di posta elettronica.
Chi ottiene il controllo sull'account del registrar o sulla configurazione DNS può quindi, in determinate circostanze, esercitare un'influenza notevole sull'infrastruttura digitale di un'azienda.
Che cos'è il dirottamento di dominio?
Come Dirottamento di domini si definisce il furto o la manipolazione non autorizzata di un dominio o della sua gestione.
Un attaccante potrebbe, ad esempio, tentare di ottenere l'accesso all'account cliente presso il registrar e successivamente modificare le impostazioni DNS o altri dati del dominio.
Le possibili cause includono, tra le altre:
- password rubate o riutilizzate
- Phishing contro amministratori o dipendenti
- account di posta elettronica compromessi
- mancata autenticazione a due fattori
- competenze amministrative non chiare o obsolete
Proprio l'account di posta elettronica registrato è rilevante per la sicurezza, poiché viene spesso utilizzato per il recupero delle password e altre procedure amministrative.
Manipolazione del DNS: Quando il dominio punta improvvisamente a un'altra destinazione
Il Domain Name System stabilisce a quali server è associato un dominio.
Tra i record DNS più importanti figurano:
- Record A e AAAA per siti web e server
- Record MX per la ricezione delle e-mail
- Record TXT per SPF, DKIM, DMARC e le verifiche
- Record CNAME per reindirizzamenti ad altri hostname
Se tali voci vengono modificate senza autorizzazione, ad esempio un sito Web può puntare a un server esterno o la configurazione della posta elettronica può essere compromessa.
Pertanto, le modifiche ai DNS dovrebbero essere eseguite esclusivamente da persone chiaramente definite e autorizzate.
La sicurezza del dominio e quella delle e-mail sono strettamente correlate
Un dominio compromesso può interessare anche la comunicazione aziendale via e-mail.
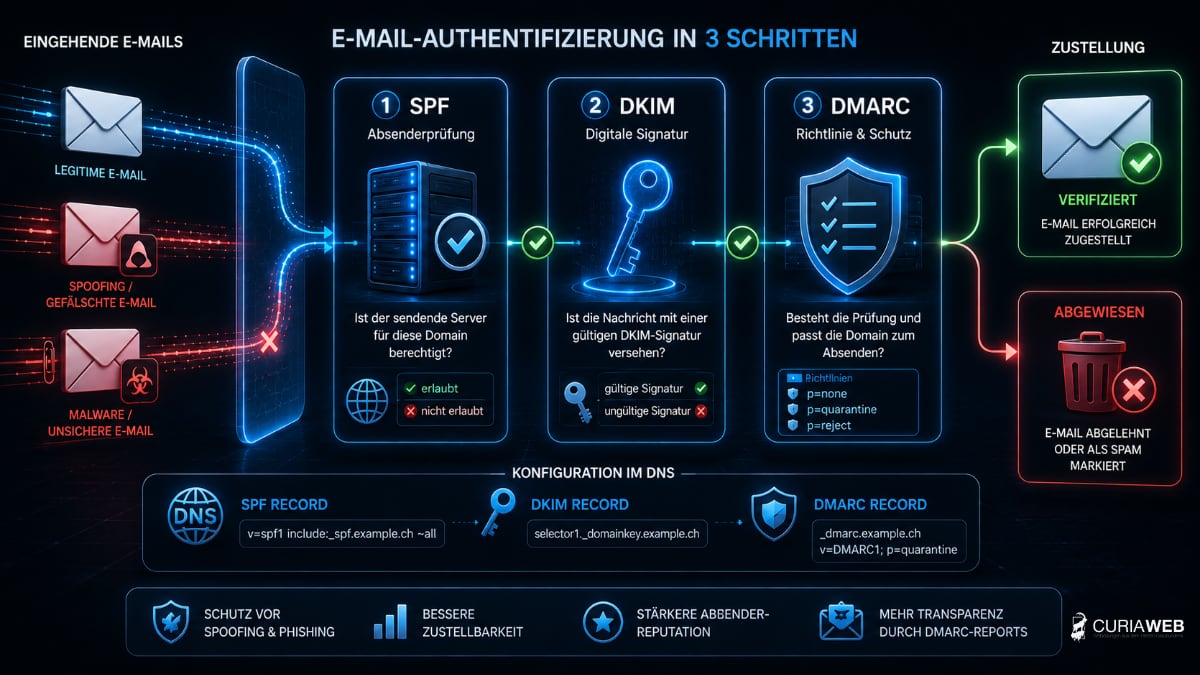
Meccanismi come SPF, DKIM e DMARC vengono gestiti tramite i record DNS del dominio e aiutano ad autenticare i mittenti di email legittimi e a rendere più difficile l'abuso del proprio dominio.
Spieghiamo l'interazione più in dettaglio nella guida Dominio e-mail: perché sono indissolubilmente legati .
Utilizzare password forti e uniche
L'accesso al registrar o alla gestione del dominio dovrebbe essere protetto in modo particolarmente efficace.
Utilizzate a tale scopo una password lunga e unica che non venga utilizzata per nessun altro servizio.
Un gestore di password semplifica l'utilizzo di credenziali di accesso forti e individuali per diversi servizi.
Per saperne di più visitare Che cos'è un password manager e perché oggi è indispensabile? .
Attiva l'autenticazione a due fattori
Se il registrar o il provider di hosting offre l'autenticazione a due fattori (2FA), questa dovrebbe essere attivata per gli account amministrativi.
Da solo, un password rubata non è solitamente più sufficiente per un accesso riuscito.
Questo è particolarmente importante per gli account tramite cui vengono gestiti domini, DNS o hosting.
Proteggi Transfer Lock e trasferimento di dominio
Molti domini di primo livello e registrar mettono a disposizione meccanismi di protezione che rendono difficile un trasferimento accidentale o non autorizzato.
Tale blocco del trasferimento dovrebbe rimanere attivato, se disponibile e non essendo previsto alcun trasferimento.
Anche i codici di autorizzazione per il trasferimento dei domini dovrebbero essere trattati come credenziali sensibili e non dovrebbero essere memorizzati senza protezione tramite e-mail o in documenti liberamente accessibili.
Spieghiamo come funziona un normale cambio di fornitore nell'articolo Trasferimento di dominio senza interruzioni: Checklist e errori tipici .
Verificare regolarmente il proprietario del dominio e le competenze
Un problema sorprendentemente comune nelle aziende non riguarda gli attacchi tecnici, bensì le questioni poco chiare relative alla proprietà e agli accessi.
I domini non dovrebbero essere controllati esclusivamente tramite account personali di ex dipendenti, freelance esterni o agenzie.
Le PMI dovrebbero quindi documentare:
- chi sia il titolare o l'organizzazione registrata del dominio
- in quale registrar è gestito il dominio
- chi possiede i diritti di accesso amministrativo
- quale indirizzo e-mail è memorizzato per le notifiche importanti
- chi è internamente responsabile per i rinnovi e le modifiche
Ciò rende la sicurezza dei domini anche una questione di processi organizzativi puliti.
La scadenza del dominio è anche un rischio per la sicurezza
Anche un dominio configurato tecnicamente alla perfezione può diventare un problema se ci si dimentica di rinnovarlo.
Se un dominio viene reso nuovamente disponibile dopo la scadenza dei termini previsti e registrato da un terzo, ciò può avere conseguenze notevoli per il sito web, l'e-mail e l'identità aziendale.
Spiegheremo nell'articolo quali fasi e rischi possono presentarsi. Cosa succede quando un dominio scade? .
Qual è il ruolo dei certificati SSL?
Anche i certificati SSL o TLS sono una componente importante di un sito web sicuro, ma svolgono un compito diverso.
Crittografano la connessione tra il browser e il server Web e abilitano l'HTTPS.
Tuttavia, un certificato SSL non impedisce a un utente malintenzionato di ottenere l'accesso all'account del registrar o di manipolare i record DNS.
La sicurezza del dominio e la trasmissione dei dati crittografati sono quindi livelli di protezione differenti che dovrebbero essere considerati insieme.
Ulteriori informazioni sono disponibili alla voce Certificati SSL per connessioni HTTPS sicure .
Gestire insieme dominio, hosting e posta elettronica
La sicurezza del dominio non può essere completamente separata dall'hosting e dalla posta elettronica.
Se sono coinvolti più fornitori, in caso di guasto bisogna prima chiarire chi è responsabile di dominio, DNS, sito web ed e-mail.
Un'infrastruttura organizzata centralmente può semplificare le responsabilità e l'analisi degli errori. L'aspetto decisivo non è tanto che tutto debba necessariamente trovarsi presso lo stesso fornitore, quanto piuttosto che accessi, competenze e configurazioni siano documentati in modo pulito.
Ulteriori informazioni sulla gestione dei domini sono disponibili nel nostro Guida ai domini in Svizzera .
Checklist: Sicurezza del dominio per PMI
- utilizzare una password unica e forte per la gestione dei domini
- Attiva l'autenticazione a due fattori
- verificare regolarmente gli account utente amministrativi
- Attivare il blocco del trasferimento, ove disponibile e opportuno
- Trattare i codici di autorizzazione in modo confidenziale
- Documentare i record DNS e controllare le modifiche
- Configurare correttamente SPF, DKIM e DMARC
- Mantenere aggiornati il titolare del dominio e i dati di contatto
- controllare il rinnovo automatico o le date di scadenza
- Documentare le competenze all'interno dell'azienda
Conclusione: Il dominio fa parte del concetto di sicurezza
I domini non sono una mera questione amministrativa, ma una componente critica per la sicurezza dell'infrastruttura digitale di un'azienda.
Chiunque ottenga l'accesso alla gestione del dominio o al DNS può potenzialmente influenzare il sito web, la posta elettronica e altri servizi. Di conseguenza, questi accessi dovrebbero essere protetti con la dovuta cura.
Credenziali di accesso forti, autenticazione a due fattori, modifiche DNS controllate, chiare responsabilità e una gestione affidabile dei domini riducono notevolmente il rischio.
Per le PMI la sicurezza dei domini non è quindi un tema speciale per grandi reparti IT, ma una componente fondamentale di una presenza online professionale.