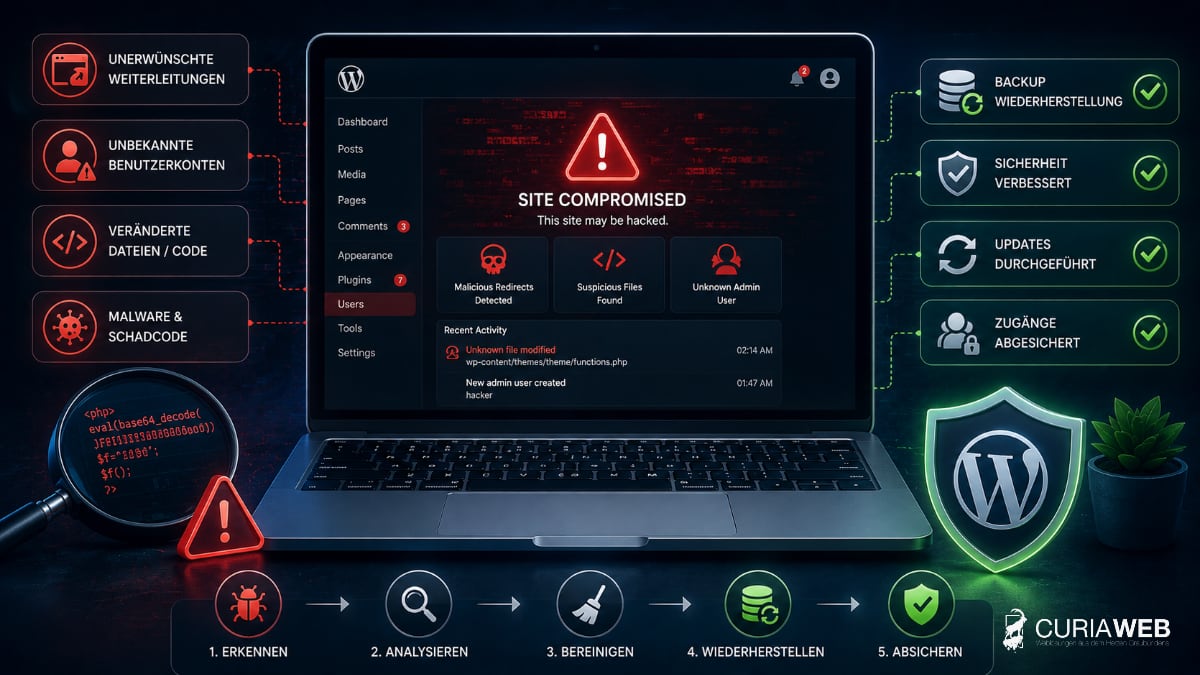
Il sito WordPress mostra improvvisamente contenuti estranei, reindirizza i visitatori verso pagine sconosciute o il backend non è più accessibile? Allora si sospetta che il sito sia stato compromesso.
Un simile incidente di sicurezza è grave, ma interventi affrettati e non coordinati possono peggiorare ulteriormente la situazione. Ora è fondamentale un approccio strutturato: limitare i danni, determinare la causa, ripulire il sito web e mettere in sicurezza gli accessi.
Questa guida mostra come riconoscere un sito WordPress compromesso, quali azioni immediate sono utili e cosa controllare prima di rimetterlo online.
Come si fa a riconoscere un sito WordPress hackerato?
Un sito web compromesso non è sempre immediatamente evidente. Alcuni attacchi sono progettati per passare inosservati il più a lungo possibile.
I segnali di allarme tipici sono:
- Reindirizzamenti a siti Web sconosciuti o inaffidabili
- contenuti esterni, link o nuove pagine
- account amministratore o utente sconosciuti
- Avvisi da parte di browser o motori di ricerca
- file insoliti nella directory di WordPress
- modifiche inspiegabili a plugin o temi
- carico del server insolitamente elevato o traffico fortemente aumentato
- Email di spam che apparentemente vengono inviate tramite il sito web
Anche un sito Web che sembra funzionare normalmente può essere compromesso. Perciò, in presenza di indizi concreti, non bisogna controllare solo l'interfaccia visibile.
WordPress violato: cosa dovrei fare per primo?
In caso di presunto incidente di sicurezza, non si dovrebbero apportare modifiche in modo indiscriminato.
Un approccio sensato consiste di diversi passaggi.
1. Limitare i danni
Se il sito web distribuisce malware, reindirizza i visitatori o se i dati sensibili potrebbero essere compromessi, l'accesso pubblico dovrebbe essere temporaneamente limitato, se necessario.
Ciò non significa necessariamente dover eliminare subito tutti i file. Per prima cosa bisognerebbe evitare che il danno si propaghi ulteriormente o che i visitatori vengano messi in pericolo.
Preservare lo stato attuale
Prima che i file vengano modificati o rimossi, può essere utile salvare lo stato attuale.
Questa copia non serve come backup pulito, ma può essere utile durante l'analisi successiva per identificare file modificati e possibili punti di ingresso.
3. Proteggere le credenziali di accesso
In caso di incidente di sicurezza, si dovrebbe presumere che le credenziali di accesso possano essere state compromesse.
In particolare, sono da verificare o modificare:
- Account amministratore di WordPress
- Accessi Hosting e cPanel
- Accessi FTP o SFTP
- Credenziali del database
- account di posta elettronica aziendali
Le nuove password dovrebbero essere uniche e non già utilizzate per altri servizi. Ove disponibile, dovrebbe essere abilitata anche l'autenticazione a due fattori.
Trovare la causa – non limitarsi a eliminare il codice dannoso
Spesso non basta „ripulire“ semplicemente un sito WordPress hackerato a prima vista.
Se viene rimosso solo il codice dannoso visibile, è probabile che la vulnerabilità originale persista. Gli attori malevoli possono quindi ottenere nuovamente l'accesso.
Possibili punti di ingresso sono, ad esempio:
- plugin obsoleti
- temi obsoleti
- credenziali di amministratore compromesse
- estensioni non sicure o non più mantenute
- accessi FTP o di hosting compromessi
- Malware su un dispositivo utilizzato
Perciò, durante la bonifica, bisogna esaminare sia il codice dannoso sia la sua possibile causa.
Plugin e temi obsoleti come rischio
WordPress stesso viene continuamente aggiornato e le vulnerabilità di sicurezza vengono regolarmente risolte. Lo stesso vale per molti temi e plugin.
Il problema sorge quando note vulnerabilità sono già state documentate, ma il relativo aggiornamento non è stato installato. I sistemi automatizzati possono scansionare Internet alla ricerca mirata di installazioni WordPress vulnerabili.
Spiegheremo più in dettaglio perché gli aggiornamenti sono una componente centrale della sicurezza di WordPress nell'articolo Perché WordPress richiede aggiornamenti regolari .
Qual è il ruolo dei backup dopo un hack di WordPress?
Un backup funzionante può facilitare notevolmente il ripristino. Tuttavia, l'aspetto fondamentale è, di quando risale il backup.
Un backup è utile solo se proviene da un momento in cui il sito web non era ancora compromesso.
Se viene ripristinato un backup già infetto, è possibile che venga ripristinato anche il codice malevolo.
Ecco perché sono utili più punti di ripristino. In questo modo, se necessario, è possibile tornare a una versione precedente e sicuramente pulita.
Scopri di più sulla costruzione di una strategia di backup efficace su Strategie di backup per PMI .
Ripristinare WordPress da un backup
Se è presente un backup pulito, questo può costituire un'ottima base per il ripristino. Tuttavia, questo non significa che l'incidente di sicurezza sia automaticamente risolto.
Prima della nuova pubblicazione del sito web, si dovrebbe tra l'altro:
- WordPress deve essere aggiornato
- I plugin e i temi vengono aggiornati
- rimuovere le estensioni non necessarie
- gli account utente devono essere verificati
- I dati di accesso devono essere modificati
- la vulnerabilità originale dovrebbe essere identificata il più possibile
Altrimenti sussiste il pericolo che la stessa vulnerabilità venga sfruttata nuovamente in modo immediato.
Cosa fare se non è disponibile un backup pulito?
Se non è disponibile un punto di ancoraggio idoneo, l'impianto esistente deve essere esaminato più attentamente e bonificato.
In questo modo è possibile, tra l’altro, confrontare i file del core di WordPress con i file originali integri, verificare i plugin e i temi e analizzare i file sospetti.
Nel caso di un sito Web di importanza aziendale, una tale bonifica non dovrebbe avvenire secondo il principio „file sospetto trovato e cancellato“.
Il codice dannoso può trovarsi in diversi punti oppure consentire agli hacker di riottenere l'accesso tramite le cosiddette backdoor.
Perché l'hosting è importante per la sicurezza di WordPress
La sicurezza di WordPress non finisce con WordPress. Anche l'ambiente di hosting fa parte del concetto di sicurezza.
Rilevanti sono, ad esempio:
- separazione netta dei singoli account di hosting
- versioni PHP attuali
- Meccanismi di firewall e sicurezza
- backup regolari
- Monitoraggio
- capacità di reagire rapidamente in caso di guasti
CURIAWEB punta, tra le altre cose, su CloudLinux con CageFS, il che garantisce l'isolamento dei account di hosting l'uno dall'altro, nonché ulteriori meccanismi di sicurezza dell'ambiente server.
Ulteriori informazioni sull'ambiente tecnico sono disponibili alla pagina Hosting WordPress presso CURIAWEB .
Come si può ridurre il rischio di un hack di WordPress?
Non esiste una garanzia completa contro gli attacchi. Tuttavia, il rischio può essere notevolmente ridotto con una manutenzione costante e diverse misure di protezione coordinate tra loro.
Ciò include in particolare:
- Mantenere aggiornati WordPress, plugin e temi
- rimuovere plugin e temi non necessari
- utilizzare password forti e uniche
- Implementare l'autenticazione a due fattori dove opportuno
- creare backup regolari con più punti di ripristino
- Concedere i diritti di amministratore solo se sono effettivamente necessari
- Monitorare regolarmente sito web e hosting
Soprattutto nel caso dei siti web aziendali, questi compiti non devono essere lasciati al caso.
Per saperne di più sul funzionamento corrente, consultate la guida Manutenzione e supporto WordPress per PMI .
Dopo un attacco, verificare anche l'e-mail e il dominio
A seconda del tipo di attacco, un incidente di sicurezza può andare oltre WordPress.
Se, ad esempio, le credenziali di accesso all'hosting fossero state compromesse, si dovrebbero controllare anche gli account di posta elettronica, le impostazioni DNS e altri servizi.
Ciò vale in particolare se sono state inviate e-mail insolite o se vengono rilevate modifiche alla configurazione del dominio.
Le basi sull'interazione tra dominio ed e-mail sono disponibili su Dominio e-mail: perché vanno di pari passo .
Conclusione: dopo un hack di WordPress, conta un approccio sistematico
Un sito WordPress hackerato è un incidente di sicurezza grave. Tuttavia, non significa automaticamente che l'intero sito sia perduto.
È fondamentale limitare prima di tutto i danni, indagare sulla causa e ripristinare il sito web da uno stato pulito.
Non basta rimuovere semplicemente il codice dannoso visibile. Il sito web dovrebbe riprendere a funzionare regolarmente solo dopo che le vulnerabilità sono state chiuse, le credenziali di accesso messe in sicurezza e WordPress e le sue estensioni aggiornati.
A lungo termine, aggiornamenti regolari, backup funzionanti, un ambiente di hosting sicuro e una manutenzione continua costituiscono la base per una gestione di WordPress più affidabile.