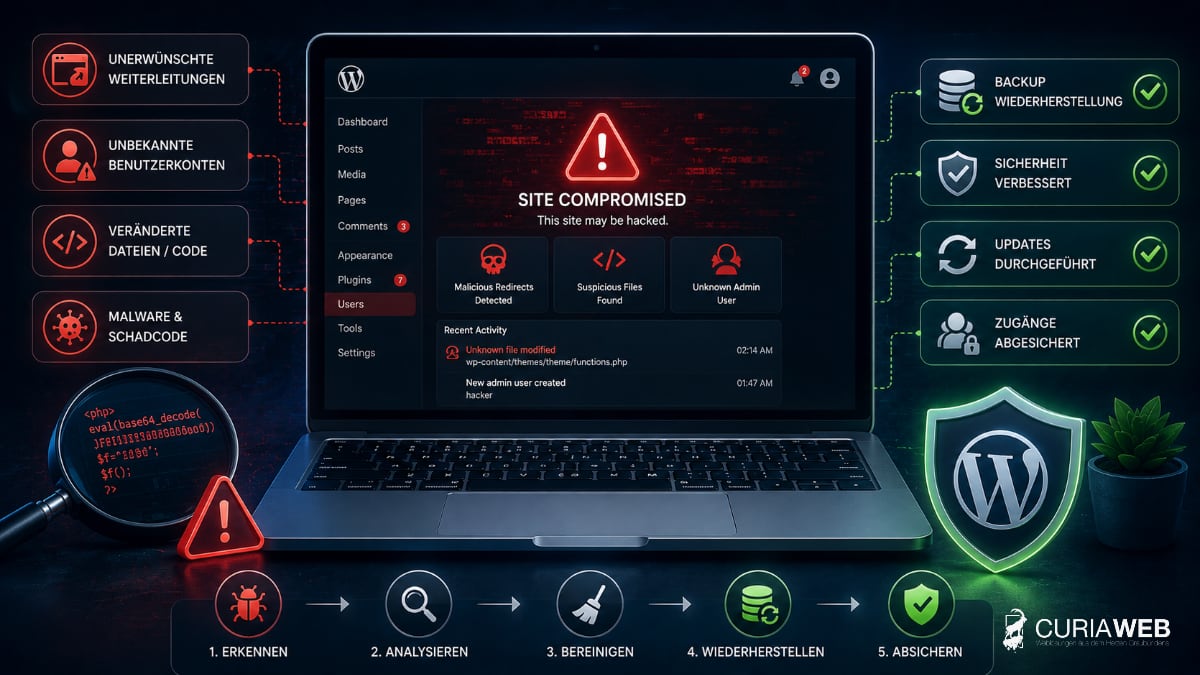
Le site web WordPress affiche soudainement du contenu étranger, redirige les visiteurs vers des pages inconnues ou le backend n'est plus accessible ? Il y a alors lieu de suspecter que le site web a été compromis.
Un tel incident de sécurité est grave, mais des réactions hâtives et non coordonnées peuvent aggraver encore la situation. Il est maintenant crucial de approche structurée : limiter les dégâts, identifier la cause, nettoyer le site Web et sécuriser les accès.
Ce guide montre comment reconnaître un site WordPress piraté, quelles mesures immédiates sont utiles et ce qu'il faut vérifier avant la remise en service.
Comment reconnaître un site WordPress piraté ?
Un site web compromis n'est pas toujours immédiatement évident. Certaines attaques sont conçues pour rester indétectées le plus longtemps possible.
Les signes avant-coureurs typiques sont :
- Redirections vers des sites Web inconnus ou suspects
- contenus tiers, liens ou nouvelles pages
- comptes d'administrateur ou d'utilisateur inconnu
- Avertissements des navigateurs ou des moteurs de recherche
- fichiers inhabituels dans le répertoire WordPress
- modifications inexpliquées de plugins ou de thèmes
- charge serveur anormalement élevée ou trafic fortement accru
- E-mails indésirables qui semblent être envoyés via le site web
Même un site Web apparemment normal et fonctionnel peut être compromis. C'est pourquoi, en cas d'indices concrets, il ne faut pas se contenter de contrôler l'interface visible.
WordPress piraté : que dois-je faire en premier ?
En cas de suspicion d'incident de sécurité, les modifications ne doivent pas être apportées de manière aléatoire.
Une démarche judicieuse se compose de plusieurs étapes.
1. Limiter les dégâts
Si le site Web distribue des logiciels malveillants, redirige des visiteurs ou si des données sensibles risquent d'être compromises, l'accès public doit éventuellement être restreint temporairement.
Cela ne signifie pas nécessairement qu'il faut supprimer immédiatement tous les fichiers. Il convient d'abord d'empêcher que les dégâts ne s'propagent davantage ou que les visiteurs ne soient mis en danger.
2. Maintenir l'état actuel
Avant de modifier ou de supprimer des fichiers, il peut être utile de sauvegarder l'état actuel.
Cette copie ne sert pas de sauvegarde propre, mais peut aider lors de l'analyse ultérieure à identifier les fichiers modifiés et les points d'entrée potentiels.
3. Sécuriser les identifiants d'accès
En cas d'incident de sécurité, il convient de supposer que les identifiants d'accès pourraient être compromis.
Il convient de vérifier ou de modifier en particulier :
- Comptes administrateur WordPress
- Accès à l'hébergement et à cPanel
- Accès FTP ou SFTP
- Informations de connexion à la base de données
- comptes de messagerie professionnelle
Les nouveaux mots de passe doivent être uniques et ne pas être déjà utilisés pour d'autres services. Là où c'est possible, l'authentification à deux facteurs doit également être activée.
Trouver la cause – et pas seulement supprimer le code malveillant
Il ne suffit souvent pas de „ nettoyer “ simplement un site WordPress piraté au premier coup d'œil.
Si seul le code malveillant visible est supprimé, la vulnérabilité d'origine risque de subsister. Les attaquants peuvent alors obtenir à nouveau un accès.
Les points d'entrée possibles sont par exemple :
- plugins obsolètes
- thèmes obsolètes
- identifiants d'administrateur compromis
- extensions non sécurisées ou ne bénéficiant plus de maintenance
- accès FTP ou d'hébergement compromis
- Logiciel malveillant sur un terminal utilisé
C'est pourquoi, lors du nettoyage, il faut examiner à la fois le code malveillant et sa cause probable.
Plugins et thèmes obsolètes comme risque
WordPress lui-même est constamment développé et les failles de sécurité sont régulièrement comblées. Il en va de même pour de nombreux thèmes et plugins.
Cela devient problématique lorsque des failles de sécurité connues sont déjà documentées, mais que la mise à jour correspondante n'a pas été installée. Des systèmes automatisés peuvent rechercher de manière ciblée sur Internet des installations WordPress vulnérables.
Nous expliquons plus en détail pourquoi les mises un jour sont un élément central de la sécurité de WordPress dans l'article Pourquoi WordPress a besoin de mises à jour régulières .
Quel rôle jouent les sauvegardes après un piratage de WordPress ?
Une sauvegarde fonctionnelle peut grandement faciliter la restauration. Cependant, ce qui est décisif, c'est, de quand date la sauvegarde.
Une sauvegarde n'est utile que si elle provient d'un moment où le site web n'était pas encore compromis.
Si une sauvegarde déjà infectée est restaurée, le code malveillant sera probablement lui aussi réinstallé.
C'est pourquoi plusieurs points de sauvegarde sont judicieux. Il est ainsi possible, en cas de besoin, de recourir à une version antérieure dont la propreté est avérée.
Pour en savoir plus sur la mise en place d'une stratégie de sauvegarde efficace, rendez-vous sur Stratégies de sauvegarde pour les PME .
Restaurer WordPress à partir d'une sauvegarde
S'il existe une sauvegarde propre, celle-ci peut constituer une bonne base pour la restauration. Cela ne signifie toutefois pas que l'incident de sécurité est automatiquement résolu pour autant.
Avant la réouverture du site web, il faudrait notamment :
- mettre à jour WordPress
- Les plugins et thèmes sont mis à jour
- les extensions inutiles peuvent être supprimées
- Les comptes d'utilisateurs doivent être vérifiés
- Les identifiants d'accès doivent être modifiés
- la vulnérabilité initiale doit être identifiée si possible
Sinon, on risque de voir la même vulnérabilité exploitée immédiatement à nouveau.
Que faire s'il n'y a pas de sauvegarde propre ?
S'il n'y a pas de relais d'assurance approprié, l'installation existante doit être examinée plus en détail et rectifiée.
Cela permet notamment de comparer les fichiers principaux de WordPress avec des fichiers d'origine propres, de vérifier les extensions et les thèmes, et d'analyser les fichiers suspects.
Sur un site web d'importance commerciale, un tel nettoyage ne doit pas se faire selon le principe „ fichier suspect trouvé et supprimé “.
Le code malveillant peut se trouver à plusieurs endroits ou permettre aux attaquants un nouvel accès via ce que l'on appelle des portes dérobées.
Pourquoi l'hébergement joue un rôle dans la sécurité de WordPress
La sécurité de WordPress ne s'arrête pas à WordPress. L'environnement d'hébergement fait également partie du concept de sécurité.
Sont pertinents, par exemple :
- séparation propre des différents comptes d'hébergement
- versions actuelles de PHP
- Mécanismes de pare-feu et de sécurité
- sauvegardes régulières
- Surveillance
- options d'intervention rapide en cas d'incidents
CURIAWEB s'appuie entre autres sur CloudLinux avec CageFS, ce qui isole les comptes d'hébergement les uns des autres, ainsi que d'autres mécanismes de sécurité de l'environnement serveur.
Vous trouverez de plus amples informations sur l'environnement technique sous Hébergement WordPress chez CURIAWEB .
Comment réduire le risque d'un piratage de WordPress ?
Il n'existe pas de garantie totale contre les attaques. Cependant, le risque peut être nettement réduit grâce à une maintenance rigoureuse et à plusieurs mesures de protection coordonnées.
Cela comprend notamment :
- Maintenir à jour WordPress, les extensions et les thèmes
- supprimer les plugins et thèmes inutiles
- utiliser des mots de passe forts et uniques
- Utiliser l'authentification à deux facteurs là où c'est pertinent
- créer des sauvegardes régulières avec plusieurs points de restauration
- N'attribuer les droits d'administrateur que lorsqu'ils sont réellement nécessaires
- Surveiller régulièrement le site Web et l'hébergement
Surtout pour les sites web d'entreprise, ces tâches ne doivent pas être laissées au hasard.
Pour en savoir plus sur le fonctionnement quotidien, consultez le guide. Maintenance et support WordPress pour PME .
Après un piratage, vérifiez également l'e-mail et le domaine
Selon le type d'attaque, un incident de sécurité peut aller au-delà de WordPress.
Si, par exemple, des identifiants d'hébergement ont été compromis, les comptes de messagerie, les paramètres DNS et d'autres services devraient également être vérifiés.
Cela est particulièrement vrai si des e-mails inhabituels ont été envoyés ou si des modifications de la configuration du domaine sont constatées.
Vous trouverez les bases concernant l'interaction entre le domaine et l'e-mail sous Domaine et e-mail : pourquoi les deux sont indissociables .
Conclusion : après un piratage de WordPress, une approche systématique est essentielle
Un site WordPress piraté est un incident de sécurité grave. Cependant, cela ne signifie pas automatiquement que l'intégralité du site est perdue.
Il est crucial de limiter d'abord les dégâts, d'en analyser la cause et de restaurer le site Web à partir d'un état sain.
Il ne suffit pas de supprimer le code malveillant visible. Ce n'est qu'une fois les vulnérabilités comblées, les identifiants d'accès sécurisés et WordPress ainsi que ses extensions mis à jour que le site Web doit être remis en service normalement.
À long terme, des mises à jour régulières, des sauvegardes fonctionnelles, un environnement d'hébergement sécurisé et une maintenance continue constituent la base d'un fonctionnement WordPress plus fiable.