Dans le domaine Sécurité de ton cPanel CURIAWEB, tu trouveras des outils pour protéger ton compte d'hébergement, tes sites web et la communication chiffrée. Tu peux y gérer, entre autres, les certificats SSL, activer l'authentification à deux facteurs, bloquer des adresses IP et accéder à des fonctions liées à la sécurité telles que ModSecurity et Imunify360.
Sur CURIAWEB, vous trouverez dans cette section les fonctionnalités Accès SSH, Blocage IP, Certificats SSL/TLS, Gérer les jetons d'API, Protection contre les hotlinks, Protection contre le partage de mots de passe, ModSecurity, Authentification à deux facteurs et Imunify360.
Dans cet article, nous vous expliquons à quoi servent ces fonctionnalités de sécurité et pour quels réglages une prudence particulière est requise.
En bref : La sécurité en matière d'hébergement web ne se résume pas à une seule fonction. Le SSL protège par exemple le transfert de données, l'authentification à deux facteurs sécurise votre accès cPanel et Imunify360 contribue à protéger l'environnement d'hébergement ainsi que vos sites web contre diverses menaces.
Où trouves-tu les fonctionnalités de sécurité ? #
Connectez-vous à votre cPanel CURIAWEB et ouvrez sur la page d'accueil la section Sécurité.
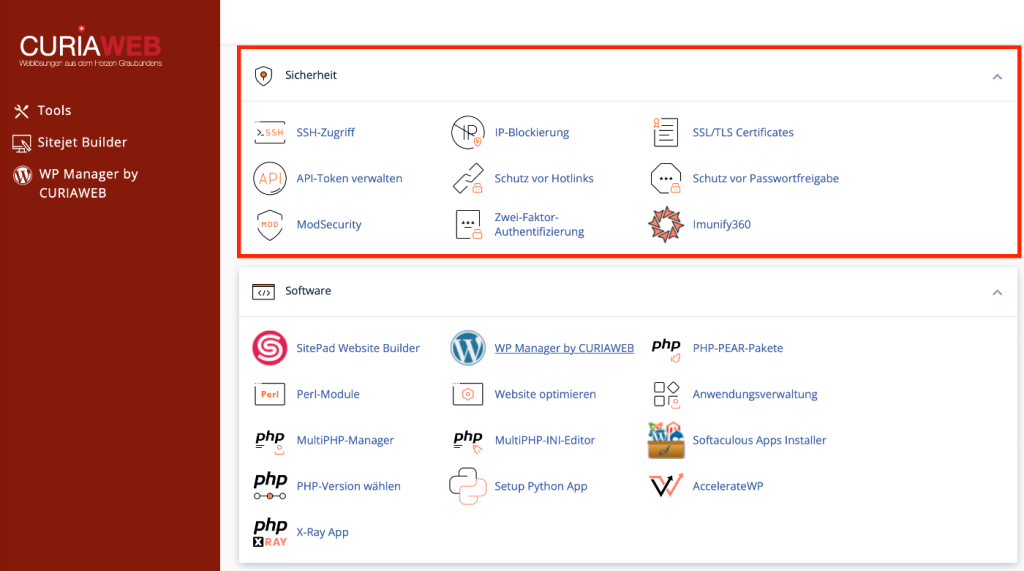
Vous y trouverez les fonctions suivantes :
- Accès SSH
- Blocage IP
- Certificats SSL/TLS
- Gérer les jetons d'API
- Protection contre les hotlinks
- Protection contre le partage de mots de passe
- ModSecurity
- Authentification à deux facteurs
- Imunify360
Vous trouverez un aperçu de toutes les sections de votre cPanel sous cPanel chez CURIAWEB expliqué : Tous les domaines et fonctionnalités en un coup d'œil.
Accès SSH #
SSH représente Secure Shell et permet un accès chiffré à la ligne de commande d'un serveur ou d'un compte d'hébergement.
Plutôt que de gérer les fichiers et les paramètres exclusivement via des interfaces graphiques, les utilisateurs techniquement expérimentés peuvent effectuer certaines tâches à l'aide de commandes de terminal.
SSH est par exemple utilisé par les développeurs et les administrateurs pour des outils en ligne de commande, la gestion de fichiers, des flux de travail de développement ou d'autres travaux techniques.
Pour la gestion normale d'un site web, tu n'as pas forcément besoin de SSH.
Important : SSH offre un accès direct aux fonctions techniques de votre compte d'hébergement. N'exécutez aucune commande provenant d'un tutoriel tiers si vous ne comprenez pas ce que ces commandes modifient ou suppriment.
Clé SSH #
SSH peut être utilisé avec des paires de clés cryptographiques. Une paire de clés se compose alors d'un privé et un public Clé.
La clé publique peut être enregistrée sur le système cible. La clé privée reste chez l'utilisateur et ne doit pas être divulguée à des tiers.
Sécurité Traitez une clé privée SSH comme un moyen d'accès extrêmement sensible. Ne la publiez pas, ne la transmettez pas sans protection et ne la stockez pas dans des endroits accessibles au public.
Blocage IP #
Avec la Blocage IP peux-tu bloquer les accès de certaines adresses IP ou de plages d'adresses définies en conséquence sur ton site web.
Cela peut par exemple être utile si des requêtes indésirables ou malveillantes proviennent de manière répétée d'une adresse spécifique.
Cependant, un blocage IP doit être utilisé de manière ciblée. Les adresses IP peuvent être attribuées de manière dynamique ou partagées par plusieurs utilisateurs.
Le blocage d'une seule adresse IP n'est donc pas une solution générale contre le spam, les bots ou les attaques.
Attention : Vérifie précisément quelles adresses sont concernées avant de bloquer de larges plages d'adresses IP. Une règle trop large peut également exclure des visiteurs légitimes.
Certificats SSL/TLS #
Sous Certificats SSL/TLS tu gères les certificats et les informations cryptographiques associées pour les connexions chiffrées.
SSL ou plutôt techniquement aujourd'hui principalement TLS permet la transmission chiffrée de données entre un client et le serveur.
Sur un site Web, vous reconnaissez généralement une connexion configurée de manière appropriée à une adresse qui commence par https:// commence.
Que protège HTTPS ? #
HTTPS protège le transfert de données entre le navigateur et le serveur web contre l'écoute clandestine et la manipulation simples pendant la transmission et permet au navigateur de vérifier l'identité pour laquelle le certificat a été émis ou est valide.
C'est particulièrement important pour les inscriptions, les formulaires, les données clients et autres transferts sensibles.
Cependant, HTTPS ne signifie pas que le site web lui-même est automatiquement exempt de vulnérabilités ou de logiciels malveillants.
Important : Un certificat SSL/TLS valide ne confirme pas qu'un site Web est digne de confiance dans son contenu ou totalement sécurisé sur le plan technique. Il protège principalement la connexion chiffrée et assure l'authentification prévue à cet effet.
Certificat, clé privée et CSR #
Lorsque vous travaillez manuellement avec SSL/TLS, vous pouvez rencontrer plusieurs termes.
Das Certificat contient entre autres des informations sur l'identité sécurisée ou le domaine et est signé par une autorité de certification.
Le correspondant clé privée est confidentiel et ne doit pas être publié.
Un RSE – Certificate Signing Request – est une demande de certificat qui est utilisée dans le cadre de certaines procédures de délivrance de certificats.
Sécurité Une clé privée SSL/TLS ne doit pas être accessible au public. Quiconque dispose de la clé privée correspondante détient un élément critique pour la sécurité de la configuration du certificat.
Le certificat SSL et HTTPS sont étroitement liés, mais ne sont pas identiques #
Un certificat est un composant technique de la configuration HTTPS. Cependant, pour qu'un site Web fonctionne réellement et correctement en HTTPS, le serveur Web et le site Web doivent également être configurés en conséquence.
Par exemple, un site Web peut posséder un certificat valide tout en chargeant des ressources internes via HTTP non crypté. Des problèmes de contenu mixte peuvent alors survenir.
Les redirections de HTTP vers HTTPS et la configuration de l'application web concernée peuvent également jouer un rôle.
Gérer les jetons d'API #
Avec Jetons d'API les applications ou les processus automatisés peuvent accéder à des fonctions cPanel autorisées à cet effet sans avoir à utiliser le mot de passe cPanel normal.
C'est par exemple le cas pour les automatisations ou les systèmes de gestion externes.
Un jeton d'API est une clé d'accès et doit être protégé en conséquence.
Important : Les jetons d'API n'ont pas leur place dans les fichiers publics, les captures d'écran, les forums de support ou les dépôts de code source. Traitez-les comme des identifiants de connexion.
Pourquoi des tokens séparés sont-ils utiles ? #
Un propre jeton peut être créé dans un but précis et révoqué plus tard, sans qu'il soit nécessaire pour autant de modifier votre mot de passe cPanel actuel.
Lorsqu'une intégration n'est plus utilisée, le jeton créé à cet effet ne doit pas rester actif inutilement.
Protection contre les hotlinks #
Avec le Protection contre les hotlinks Pouvez-vous empêcher ou restreindre d'autres sites web d'intégrer directement des fichiers spécifiques depuis votre domaine ?.
Un exemple typique est celui des images.
Si un site web tiers ne copie pas une image sur son propre serveur, mais l'intègre directement via une URL de votre domaine, le fichier continue d'être servi par votre hébergement à chaque consultation correspondante.
Cela génère du trafic de données sur ton hébergement, bien que le contenu soit affiché sur un site web tiers.
Configurer la protection des liens directs avec précaution #
Toute utilisation externe d'un fichier n'est pas automatiquement indésirable. Certaines applications, des CDN ou d'autres services légitimes peuvent également accéder aux ressources de ton domaine.
Une configuration trop restrictive peut par conséquent faire en sorte que des images ou d'autres fichiers ne s'affichent plus là où vous en avez réellement besoin.
Conseil pratique : N'activez pas la protection contre le hotlinking uniquement par principe. Vérifiez d'abord si un hotlinking indésirable a réellement lieu et quels services externes votre site web utilise.
Protection contre le partage de mots de passe #
La fonction Protection contre le partage de mots de passe est lié à des répertoires Web protégés et vise à empêcher que les identifiants de connexion pour de tels espaces ne soient réutilisés ou partagés de manière indésirable.
Il s'agit donc d'un complément spécifique pour certains espaces protégés et non d'un gestionnaire de mots de passe général pour cPanel, WordPress ou les comptes de messagerie.
Pour la plupart des sites Web normaux, cette fonction ne doit pas être modifiée.
ModSecurity #
ModSecurity est un pare-feu d'application Web, abrégé en WAF, qui peut analyser les requêtes HTTP à l'aide de règles de sécurité définies.
De telles règles peuvent détecter des schémas d'attaque suspects ou connus et bloquer les requêtes correspondantes avant qu'elles ne soient traitées par une application Web.
Cela peut par exemple aider à se protéger contre certaines méthodes d'attaque basées sur le Web.
Pourquoi ModSecurity peut-il bloquer une requête légitime ? #
Un pare-feu d'application Web doit décider sur la base de caractéristiques techniques si une requête semble suspecte. Dans certains cas, des requêtes légitimes peuvent également déclencher une règle de sécurité.
Cela est considéré comme Faux positif qualifié.
Un symptôme possible peut être, par exemple, qu'une action spécifique sur un site Web soit bloquée, alors que d'autres zones fonctionnent normalement.
Attention : Ne désactivez pas ModSecurity de manière permanente simplement parce qu'une seule action est bloquée. Il faut d'abord vérifier quelle règle de sécurité a été déclenchée et pourquoi.
ModSecurity n'est pas un substitut à un site Web sécurisé #
Un pare-feu d'applications web constitue une couche de protection supplémentaire. Il ne remplace toutefois pas les mises à jour, les mots de passe sécurisés ou la sécurisation de l'application web elle-même.
Une installation WordPress obsolète ou un plugin présentant une faille de sécurité ne devient pas un logiciel plus sûr du seul fait qu'un pare-feu est placé devant.
Plusieurs mécanismes de protection se complètent donc mutuellement.
Authentification à deux facteurs #
Avec la Authentification à deux facteurs court A2F – tu peux sécuriser davantage ton accès à cPanel.
Lors d'une connexion normale, un nom d'utilisateur ou un compte et le mot de passe associé suffisent. Lorsque l'authentification à deux facteurs est activée, un second facteur est également nécessaire.
Sur cPanel, un code à usage unique basé sur le temps, généré par une application d'authentification compatible, est généralement utilisé à cette fin.
Pourquoi la double authentification est-elle utile ? #
Si votre mot-de-passe est volé ou divulgué d'une autre manière, il ne suffit plus à lui seul pour une connexion normale si l'authentification à deux facteurs est activée. Un attaquant a également besoin du deuxième facteur.
Cela renforce considérablement la sécurité d'un accès administratif.
Recommandation : Si la double authentification est disponible pour votre accès cPanel, son activation constitue une mesure de sécurité supplémentaire judicieuse.
Que se passe-t-il si vous perdez le deuxième facteur ? #
Si l'appareil contenant votre application d'authentification est perdu ou n'est plus disponible, la connexion peut s'en trouver compliquée.
Lors de la mise en place d'une authentification à deux facteurs, vous devez donc également tenir compte de la manière dont vous pourrez y accéder à nouveau en cas d'urgence ou des options de récupération prévues pour l'accès en question.
Ne supprimez pas une configuration 2FA fonctionnelle à la légère par simple commodité.
Imunify360 #
Imunify360 est une plateforme de sécurité supplémentaire pour les environnements d'hébergement web et est intégrée à l'infrastructure d'hébergement CURIAWEB.
La solution complète les fonctionnalités classiques de cPanel par des mécanismes de sécurité supplémentaires. Selon la configuration du serveur, cela peut inclure, entre autres, la détection de logiciels malveillants ainsi que d'autres fonctions de protection et d'analyse.
Bien qu'Imunify360 s'affiche dans cPanel, il est module de sécurité non développé par cPanel lui-même. Il s'agit d'une solution de sécurité autonome qui est intégrée dans l'interface d'hébergement.
En bref : cPanel fournit l'interface de gestion. Imunify360 est une solution de sécurité supplémentaire au sein de l'environnement d'hébergement CURIAWEB. Le fait que tu accèdes à Imunify360 via cPanel n'en fait pas une fonctionnalité propre à cPanel.
Détection de logiciels malveillants avec Imunify360 #
Une tâche importante d'Imunify360 est la détection de fichiers suspects ou malveillants au sein de l'environnement d'hébergement.
Si un fichier est détecté comme suspect, cela signifie d'abord qu'il doit faire l'objet d'un examen lié à la sécurité ou être traité conformément à la configuration de sécurité côté serveur.
Dans le cas d'un site Web compromis, il ne suffit cependant pas toujours d'examiner un seul fichier trouvé.
Par exemple, un attaquant peut avoir modifié plusieurs fichiers, créé de nouveaux utilisateurs, dérobé des identifiants ou exploité une faille de sécurité dans une application web.
Important : Si des logiciels malveillants sont détectés sur un site Web, la cause de la compromission doit également être prise en compte. Dans le cas contraire, un site Web nettoyé risque d'être attaqué à nouveau par la même vulnérabilité.
Imunify360 ne remplace pas les mises à jour #
Même une plateforme de sécurité complète ne peut pas transformer une application web obsolète en une application durablement sécurisée.
Il convient donc de continuer à maintenir à jour WordPress, les extensions, les thèmes et les autres applications installées.
Les logiciels qui ne sont plus utilisés doivent être supprimés, en particulier s'ils restent publiquement accessibles ou exécutables.
Plusieurs niveaux de sécurité fonctionnent ensemble #
Les différentes fonctionnalités de sécurité de votre hébergement remplissent des rôles différents et ne doivent pas être considérées comme des alternatives interchangeables.
SSL/TLS protège le transfert de données. A2F rend plus difficile l'abus d'un accès administratif. ModSecurity analyse les requêtes web à l'aide de règles de sécurité. Imunify360 ajoute des mécanismes de sécurité supplémentaires à l'environnement d'hébergement.
À cela s'ajoutent des mots de passe sécurisés, des applications web actualisées, des autorisations de fichiers correctes et d'autres mesures de protection côté serveur.
Le principe de plusieurs couches de protection indépendantes est souvent appelé en sécurité informatique Défense en profondeur qualifié.
Que devez-vous faire si une fonction de sécurité bloque quelque chose ? #
Si une action légitime ne fonctionne soudainement plus, vous ne devriez pas désactiver immédiatement tous les mécanismes de sécurité.
Essayez d'abord de cerner le problème aussi précisément que possible. Notez l'URL concernée, l'action effectuée, l'heure et le message d'erreur affiché.
En cas de problèmes avec le site Web, les journaux d'erreurs cPanel peuvent également fournir des indications importantes.
Nous vous montrerons plus tard comment les évaluer sous Lire le journal des erreurs cPanel et trouver les erreurs du site Web.
Conseil pratique : Désactiver une fonction de sécurité peut donner l'illusion de résoudre un problème sans pour autant en expliquer la cause réelle. Pour trouver une solution propre, il est crucial de comprendre quel mécanisme a été déclenché et pourquoi.
403 Interdit et fonctions de sécurité #
Une erreur HTTP 403 Interdit signifie fondamentalement que l'accès à la ressource demandée a été refusé.
Plusieurs causes sont possibles. Outre les règles de sécurité, les autorisations de fichiers, les règles de configuration ou les restrictions d'accès peuvent par exemple jouer un rôle.
Une erreur 403 ne prouve donc pas automatiquement que ModSecurity ou Imunify360 a bloqué la requête.
Nous aborderons le dépannage systématique plus tard sous Résoudre l'erreur 403 Forbidden.
Qu'est-ce que tu ne devrais pas modifier de toi-même par simple supposition ? #
Une prudence particulière s'impose en ce qui concerne les fonctions de sécurité dont vous ne connaissez pas entièrement les effets.
Désactiver complètement ModSecurity, bloquer de vastes plages d'adresses IP, supprimer des composants de certificats ou simplement ignorer les alertes de sécurité peut créer de nouveaux problèmes.
Les modifications doivent donc toujours avoir une raison technique précise.
Règle de base : En cas de problème de sécurité, commencez par diagnostiquer, puis effectuez des modifications ciblées. Ne désactivez pas plusieurs mécanismes de protection en même temps juste pour vérifier si un site Web fonctionne à nouveau.
Alerte de sécurité ou erreur technique ? #
Tout problème technique n'est pas forcément un incident de sécurité. En même temps, un changement inhabituel sur un site web ne doit pas être écarté trop rapidement comme un simple bug logiciel.
Une erreur PHP après une mise à jour peut par exemple être un simple problème de compatibilité. En revanche, des fichiers inconnus, des redirections inattendues, des contenus altérés ou de nouveaux administrateurs inconnus créés récemment peuvent indiquer une compromission.
C'est pourquoi l'ensemble du contexte est décisif lors de l'évaluation.
Résumé #
Le domaine Sécurité de votre cPanel CURIAWEB contient divers outils qui protègent différents niveaux de votre hébergement.
SSH permet un accès technique chiffré. Via la Blocage IP certains accès peuvent être bloqués. SSL/TLS protège le transfert de données pendant que Jetons d'API permettre des accès contrôlés pour les applications et les automatisations.
ModSecurity fonctionne comme un pare-feu d'application Web, et le Authentification à deux facteurs offre une protection supplémentaire pour votre accès cPanel. Avec Imunify360 Une plateforme de sécurité autonome est par ailleurs intégrée à l'environnement d'hébergement CURIAWEB.
Aucune de ces fonctionnalités ne peut couvrir à elle seule l'ensemble des risques de sécurité. Ce qui est déterminant, c'est l'interaction de plusieurs niveaux de protection ainsi qu'un site Web entretenu et à jour.
Si une fonction de sécurité bloque une action ou si un site Web affiche une erreur, vous devez d'abord enquêter systématiquement sur la cause avant de désactiver les mécanismes de protection.


