
Nel campo Sicurezza del tuo cPanel di CURIAWEB trovi strumenti per la protezione del tuo account di hosting, dei tuoi siti web e della comunicazione criptata. Qui puoi, tra le cose, gestire i certificati SSL, attivare l'autenticazione a due fattori, bloccare indirizzi IP e accedere a funzioni rilevanti per la sicurezza come ModSecurity e Imunify360.
Su CURIAWEB trovi in questa sezione le funzioni Accesso SSH, Blocco IP, Certificati SSL/TLS, Gestisci token API, Protezione contro gli hotlink, Protezione contro la condivisione delle password, ModSecurity, Autenticazione a due fattori e Imunify360.
In questo articolo ti spieghiamo a cosa servono queste funzioni di sicurezza e con quali impostazioni è richiesta particolare attenzione.
Breve spiegazione: La sicurezza nel web hosting non consiste in una singola funzione. Ad esempio, SSL protegge la trasmissione dei dati, l'autenticazione a due fattori protegge il tuo accesso a cPanel e Imunify360 contribuisce a proteggere l'ambiente di hosting e i tuoi siti web da varie minacce.
Dove trovi le funzioni di sicurezza? #
Accedi al tuo cPanel di CURIAWEB e apri la sezione nella pagina iniziale Sicurezza.
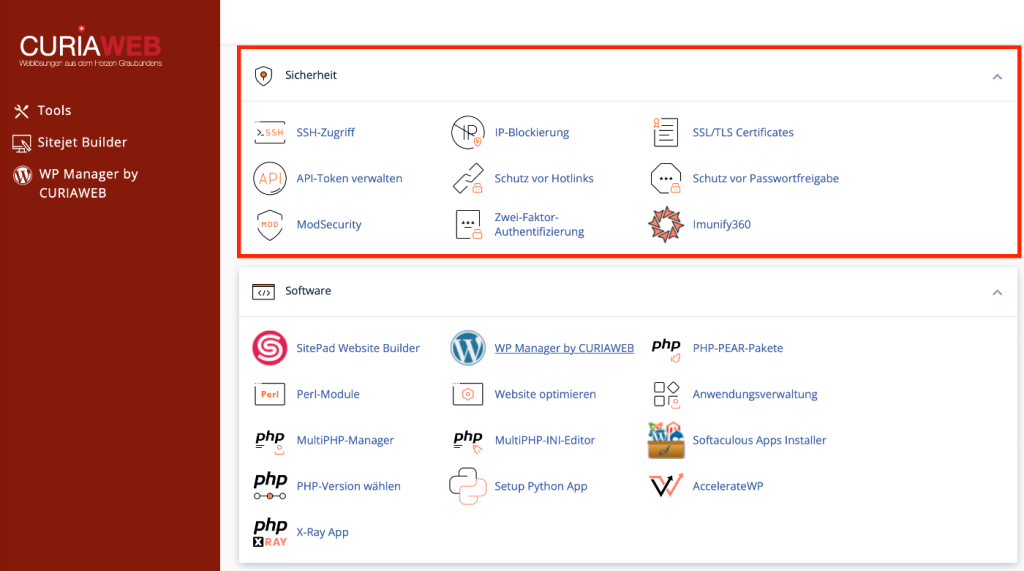
Lì trovi le seguenti funzioni:
- Accesso SSH
- Blocco IP
- Certificati SSL/TLS
- Gestisci token API
- Protezione contro gli hotlink
- Protezione contro la condivisione delle password
- ModSecurity
- Autenticazione a due fattori
- Imunify360
Una panoramica di tutte le sezioni del tuo cPanel è disponibile su cPanel spiegato su CURIAWEB: Panoramica di tutte le aree e funzioni.
Accesso SSH #
SSH significa Secure Shell e consente l'accesso crittografato alla riga di comando di un server o di un account di hosting.
Invece di gestire file e impostazioni esclusivamente tramite interfacce grafiche, gli utenti tecnicamente esperti possono eseguire determinate attività tramite comandi da terminale.
SSH viene utilizzato, ad esempio, da sviluppatori e amministratori per strumenti da riga di comando, gestione dei file, flussi di lavoro di sviluppo o altri lavori tecnici.
Per la normale gestione di un sito web, non hai necessariamente bisogno di SSH.
Importante: SSH offre accesso diretto alle funzioni tecniche del tuo account di hosting. Non eseguire comandi da guide esterne se non comprendi cosa tali comandi modificano o eliminano.
Chiave SSH #
SSH può essere utilizzato con coppie di chiavi crittografiche. In questo caso, una coppia di chiavi è composta da un privato e un pubblico Chiave.
La chiave pubblica può essere memorizzata sul sistema di destinazione. La chiave privata rimane all'utente e non deve essere divulgata a terzi.
Sicurezza: Tratta una chiave SSH privata come un mezzo di accesso particolarmente sensibile. Non pubblicarla, non inviarla senza protezione e non memorizzarla in luoghi pubblicamente accessibili.
Blocco IP #
Con la Blocco IP puoi bloccare gli accessi di determinati indirizzi IP o di intervalli di indirizzi definiti di conseguenza al tuo sito web.
Ciò può essere utile, ad esempio, se da un determinato indirizzo provengono ripetutamente richieste indesiderate o dannose.
Tuttavia, un blocco IP dovrebbe essere usato in modo mirato. Gli indirizzi IP possono essere assegnati dinamicamente o condivisi da più utenti.
Il blocco di un singolo indirizzo IP non è quindi una soluzione generale contro spam, bot o attacchi.
Attenzione: Prima di bloccare ampi intervalli IP, verifica attentamente quali indirizzi ne sono interessati. Una regola troppo ampia potrebbe escludere anche visitatori legittimi.
Certificati SSL/TLS #
Sotto Certificati SSL/TLS gestisci certificati e le relative informazioni crittografiche per le connessioni crittografate.
SSL o, tecnicamente oggi, soprattutto TLS consente la trasmissione cifrata dei dati tra un client e il server.
Su un sito web di solito riconosci una connessione opportunamente configurata da un indirizzo che inizia con https:// inizia.
Cosa protegge l'HTTPS? #
L'HTTPS protegge il trasferimento dei dati tra il browser e il server web dalla semplice intercettazione e manomissione durante la trasmissione e consente al browser di verificare l'identità per la quale il certificato è stato emesso o è valido.
Ciò è particolarmente importante in caso di registrazioni, moduli, dati dei clienti e altre trasmissioni sensibili.
Tuttavia, HTTPS non significa che il sito web stesso sia automaticamente privo di vulnerabilità o malware.
Importante: Un certificato SSL/TLS valido non conferma che un sito web sia affidabile nei contenuti o completamente sicuro dal punto di vista tecnico. Esso protegge principalmente la connessione cifrata e fornisce l'autenticazione prevista a tale scopo.
Certificato, chiave privata e CSR #
Quando si lavora manualmente con SSL/TLS, si possono incontrare diversi termini.
Il Certificato contiene, tra le altre cose, informazioni sull'identità protetta o sul dominio ed è firmato da un'autorità di certificazione.
Il relativo chiave privata è segreto e non può essere pubblicato.
Uno CSR – Certificate Signing Request – è una richiesta di certificato utilizzata in determinate procedure per l'emissione di un certificato.
Sicurezza: Una chiave privata SSL/TLS non deve essere pubblicamente accessibile. Chiunque disponga della chiave privata corrispondente possiede un componente criticamente importante per la sicurezza della configurazione del certificato.
Il certificato SSL e l'HTTPS sono strettamente correlati, ma non identici #
Un certificato è un componente tecnico della configurazione HTTPS. Affinché un sito Web funzioni effettivamente in modo corretto tramite HTTPS, tuttavia, è necessario configurare in modo appropriato anche il server Web e il sito Web stesso.
Ad esempio, un sito Web può possedere un certificato valido e tuttavia caricare ancora risorse interne tramite HTTP non cifrato. Possono quindi verificarsi problemi di cosiddetto contenuto misto (mixed-content).
Anche i reindirizzamenti da HTTP a HTTPS e la configurazione della rispettiva applicazione web possono avere un ruolo.
Gestisci token API #
Con Token API le applicazioni o i processi automatizzati possono accedere alle funzioni di cPanel abilitate a tale scopo senza dover utilizzare la normale password di cPanel.
Ciò è rilevante, ad esempio, per le automazioni o i sistemi di gestione esterni.
Un token API è una chiave di accesso e deve essere protetto di conseguenza.
Importante: I token API non devono essere inseriti in file pubblicamente accessibili, screenshot, forum di supporto o repository di codice sorgente. Trattali come credenziali di accesso.
Perché i token separati sono utili? #
È possibile creare un token personalizzato per uno scopo specifico e revocarlo in un secondo momento, senza dover modificare la tua password effettiva di cPanel.
Se un'integrazione non viene più utilizzata, un token creato per essa non dovrebbe rimanere inutilmente attivo.
Protezione contro gli hotlink #
Con il Protezione contro gli hotlink puoi impedire o limitare che altri siti web incorporino direttamente determinati file dal tuo dominio.
Un esempio tipico sono le immagini.
Se un sito web esterno non copia un'immagine sul proprio server, ma la incorpora direttamente tramite un URL del tuo dominio, il file continuerà a essere servito dal tuo hosting a ogni singola visualizzazione corrispondente.
Ciò genera traffico dati sul tuo hosting, anche se il contenuto viene visualizzato su un sito web esterno.
Configurare la protezione contro l'hotlink con giudizio #
Non ogni utilizzo esterno di un file è automaticamente indesiderato. Alcune applicazioni, CDN o altri servizi legittimi potrebbero accedere anch'essi alle risorse del tuo dominio.
Una configurazione troppo restrittiva può quindi fare sì che immagini o altri file non vengano più visualizzati nei punti in cui ne avresti effettivamente bisogno.
Consiglio pratico: Non attivare la protezione contro l'hotlinking solo per principio. Verifica prima se si sta effettivamente verificando un hotlinking indesiderato e quali servizi esterni utilizza il tuo sito web.
Protezione contro la condivisione delle password #
La funzione Protezione contro la condivisione delle password è correlato a directory web protette e ha lo scopo di impedire che le credenziali di accesso per tali aree vengano riutilizzate o condivise in modo indesiderato.
Costituisce pertanto un'integrazione speciale per determinate aree ad accesso protetto e non un gestore di password generale per cPanel, WordPress o account di posta elettronica.
Per la maggior parte dei siti web normali, questa funzione non deve essere modificata.
ModSecurity #
ModSecurity è una Web Application Firewall, in breve WAF, che può analizzare le richieste HTTP in base a regole di sicurezza definite.
Tali regole possono rilevare pattern di attacco sospetti o noti e bloccare le relative richieste prima che vengano elaborate da un'applicazione web.
Ciò può aiutare, ad esempio, a proteggere da determinati metodi di attacco basati sul web.
Perché ModSecurity può bloccare una richiesta legittima? #
Un Web Application Firewall deve decidere sulla base di caratteristiche tecniche se una richiesta appare sospetta. In determinati casi, anche richieste legittime possono attivare una regola di sicurezza.
Questo è considerato Falso positivo definito.
Un possibile sintomo potrebbe essere, ad esempio, che una determinata azione all'interno di un sito web venga bloccata, sebbene altre aree funzionino normalmente.
Attenzione: Non disattivare permanentemente ModSecurity solo perché viene bloccata una singola azione. Prima si dovrebbe verificare quale regola di sicurezza è stata attivata e perché.
ModSecurity non è un sostituto per un sito web sicuro #
Un Web Application Firewall rappresenta un livello di protezione aggiuntivo. Tuttavia, non sostituisce gli aggiornamenti, le password sicure o la messa in sicurezza dell'applicazione web stessa.
Un'installazione di WordPress obsoleta o un plugin con una vulnerabilità non diventano software più sicuro per il fatto che vi sia una firewall a protezione.
Diversi meccanismi di protezione si integrano quindi a vicenda.
Autenticazione a due fattori #
Con la Autenticazione a due fattori breve 2FA – puoi proteggere ulteriormente l'accesso al tuo cPanel.
Durante una normale registrazione è sufficiente un nome utente o account e la relativa password. Con l'autenticazione a due fattori attivata, è necessario anche un secondo fattore.
Su cPanel viene tipicamente utilizzato a tale scopo un codice monouso basato sul tempo, generato da un'app di autenticazione compatibile.
Perché è utile la 2FA? #
Se la tua password viene rubata o comunque compromessa, con l'autenticazione a due fattori attivata non è più sufficiente da sola per un accesso normale. Un attaccante ha bisogno anche del secondo fattore.
In questo modo, la 2FA aumenta notevolmente la sicurezza di un accesso amministrativo.
Raccomandazione: Se l'autenticazione a due fattori è disponibile per il tuo accesso a cPanel, attivarla è un'ulteriore e utile misura di sicurezza.
Cosa succede se perdi il secondo fattore? #
Se il dispositivo con la tua app di autenticazione viene smarrito o non è più disponibile, l'accesso potrebbe risultare di conseguenza più difficile.
Pertanto, durante la configurazione dell'autenticazione a due fattori, dovresti considerare anche come recuperare l'accesso in caso di emergenza o quali opzioni di recupero sono previste per il rispettivo accesso.
Non rimuovere una configurazione 2FA funzionante alla leggera solo per comodità.
Imunify360 #
Imunify360 è una piattaforma di sicurezza aggiuntiva per ambienti di web hosting ed è integrata nell'infrastruttura di hosting CURIAWEB.
La soluzione integra le classiche funzioni di cPanel con ulteriori meccanismi di sicurezza. A seconda della configurazione lato server, ciò può includere, tra le altre cose, il rilevamento di malware e ulteriori funzioni di protezione e analisi.
Sebbene Imunify360 sia visibile all'interno di cPanel, è modulo di sicurezza non sviluppato direttamente da cPanel. Si tratta di una soluzione di sicurezza indipendente, integrata nell'interfaccia di hosting.
Breve spiegazione: cPanel fornisce l'interfaccia di gestione. Imunify360 è una soluzione di sicurezza aggiuntiva all'interno dell'ambiente di hosting CURIAWEB. Il fatto che tu acceda a Imunify360 tramite cPanel non lo rende una funzione nativa di cPanel.
Rilevamento di malware con Imunify360 #
Un compito importante di Imunify360 è il rilevamento di file sospetti o dannosi all'interno dell'ambiente di hosting.
Se un file viene riconosciuto come sospetto, ciò significa innanzitutto che dovrebbe essere esaminato dal punto di vista della sicurezza o trattato di conseguenza secondo la configurazione di sicurezza lato server.
Nel caso di un sito Web compromesso, tuttavia, non è sempre sufficiente esaminare un solo file trovato.
Un attaccante potrebbe, ad esempio, aver modificato diversi file, creato nuovi utenti, sottratto credenziali o sfruttato una vulnerabilità di sicurezza in un'applicazione web.
Importante: Se viene trovato malware su un sito Web, è necessario considerare anche la causa della compromissione. In caso contrario, un sito Web ripulito può essere nuovamente attaccato attraverso la stessa vulnerabilità.
Imunify360 non sostituisce gli aggiornamenti #
Anche una piattaforma di sicurezza completa non può trasformare un'applicazione web obsoleta in un'applicazione permanentemente sicura.
WordPress, plugin, temi e altre applicazioni installate dovrebbero pertanto continuare a essere mantenuti aggiornati.
Il software non più utilizzato dovrebbe essere rimosso, in particolare se rimane pubblicamente accessibile o eseguibile.
Più livelli di sicurezza lavorano insieme #
Le diverse funzioni di sicurezza del tuo hosting svolgono compiti differenti e non dovrebbero essere considerate come alternative intercambiabili.
SSL/TLS protegge la trasmissione dei dati. 2FA rende più difficile l'abuso di un accesso amministrativo. ModSecurity analizza le richieste web in base a regole di sicurezza. Imunify360 integra ulteriori meccanismi di sicurezza nell'ambiente di hosting.
A ciò si aggiungono password sicure, applicazioni web aggiornate, permessi di file corretti e ulteriori misure di protezione lato server.
Il principio di più livelli di protezione indipendenti è spesso definito nella sicurezza informatica come Difesa in profondità definito.
Cosa dovresti fare se una funzione di sicurezza blocca qualcosa? #
Se un'azione legittima improvvisamente smette di funzionare, non dovresti disattivare immediatamente tutti i meccanismi di sicurezza.
Cerca prima di delimitare il problema nel modo più preciso possibile. Annota l'URL interessato, l'azione eseguita, il momento e il messaggio di errore visualizzato.
In caso di problemi con il sito web, anche i log degli errori di cPanel possono fornire indicazioni importanti.
Come valutarle, lo mostreremo più avanti sotto Leggere il log degli errori di cPanel e trovare gli errori del sito web.
Consiglio pratico: Disattivare una funzione di sicurezza può sembrare che risolva un errore, senza spiegare la causa effettiva. Per una soluzione pulita è fondamentale scoprire quale meccanismo sia stato attivato e perché.
403 Forbidden e funzioni di sicurezza #
Un errore HTTP 403 Proibito significa fondamentalmente che l'accesso alla risorsa richiesta è stato negato.
A ciò possono contribuire diverse cause. Oltre alle norme di sicurezza, potrebbero giocare un ruolo ad esempio i permessi dei file, le regole di configurazione o le restrizioni di accesso.
Un errore 403 non dimostra quindi automaticamente che ModSecurity o Imunify360 abbia bloccato la richiesta.
Tratteremo la ricerca sistematica degli errori più avanti nella sezione Risolvere l'errore 403 Forbidden.
Cosa non dovresti mai modificare di tua iniziativa senza prove certe? #
È richiesta particolare cautela con le funzioni di sicurezza di cui non si conoscono completamente gli effetti.
Disattivare completamente ModSecurity, bloccare ampi intervalli di indirizzi IP, eliminare componenti dei certificati o semplicemente ignorare gli avvisi di sicurezza può causare nuovi problemi.
Le modifiche dovrebbero quindi avere sempre un motivo tecnico concreto.
Regola fondamentale: In caso di problema di sicurezza, prima diagnosticare, poi agire in modo mirato. Non disattivare più meccanismi di protezione contemporaneamente solo per verificare se un sito web torna a funzionare.
Avviso di sicurezza o errore tecnico? #
Non ogni problema tecnico è un incidente di sicurezza. Allo stesso tempo, un cambiamento insolito su un sito web non dovrebbe essere liquidato affrettatamente come un normale errore software.
Un errore PHP dopo un aggiornamento può essere, ad esempio, un normale problema di compatibilità. File sconosciuti, reindirizzamenti inattesi, contenuti manipolati o amministratori sconosciuti appena creati possono invece indicare una compromissione.
Nella valutazione è quindi determinante il contesto generale.
Riepilogo #
L'area Sicurezza il tuo cPanel di CURIAWEB contiene diversi strumenti che proteggono i vari livelli del tuo hosting.
SSH consente un accesso tecnico cifrato. Tramite Blocco IP determinati accessi possono essere bloccati. SSL/TLS protegge la trasmissione dei dati mentre Token API consentire accessi controllati per applicazioni e automazioni.
ModSecurity funziona come Web Application Firewall, e il Autenticazione a due fattori offre una protezione aggiuntiva per il tuo accesso a cPanel. Con Imunify360 è inoltre integrata una piattaforma di sicurezza indipendente nell'ambiente di hosting CURIAWEB.
Nessuna di queste funzioni è in grado di coprire tutti i rischi di sicurezza. L'aspetto decisivo è l'interazione di più livelli di protezione, oltre a un sito web ben curato e aggiornato.
Se una funzione di sicurezza blocca un'azione o un sito Web mostra un errore, dovresti prima indagare sistematicamente sulla causa prima di disattivare i meccanismi di protezione.


